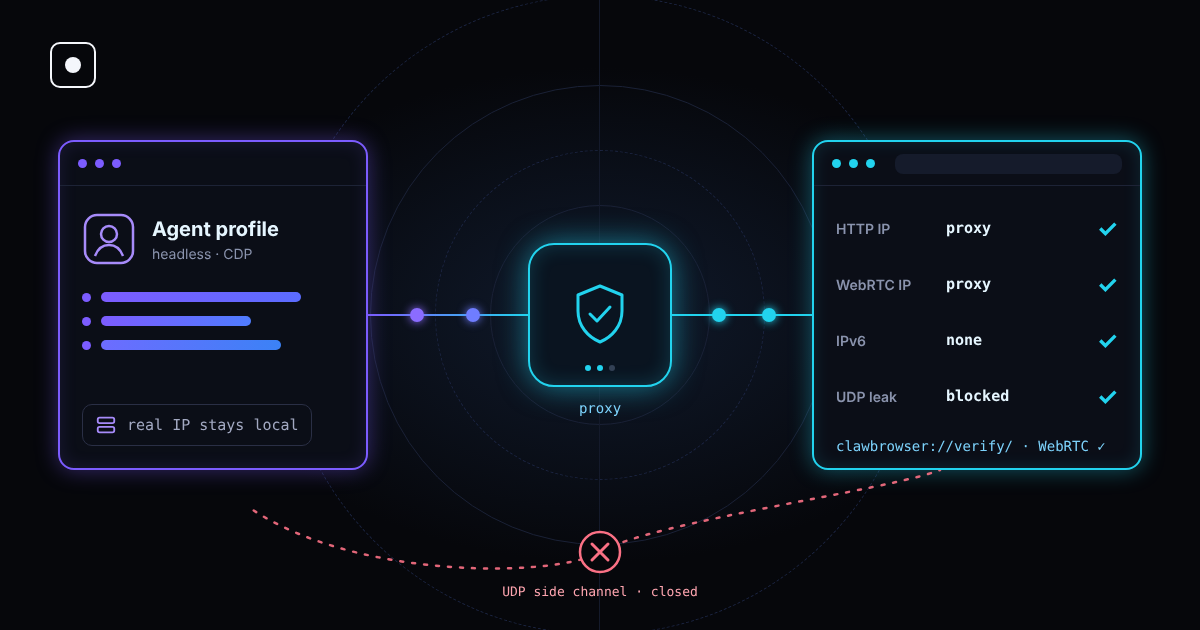
تضع وكيلك خلف بروكسي سكني. كل طلب صفحة يخرج الآن من عنوان في الدولة الصحيحة. ثم يطرح الموقع على المتصفح سؤالًا إضافيًا عبر WebRTC، فيجيب المتصفح بعنوان الجهاز الذي يعمل عليه وكيلك فعلًا.
هذا هو تسرّب WebRTC. إنه من أقدم الطرق لرؤية ما خلف البروكسي، وما زال ينجح ضد كثير من أنظمة الأتمتة: البروكسي مضبوط بشكل صحيح، لكن التسرّب يحدث في مكان آخر.
الخلاصة: يغيّر البروكسي عنوان IP لحركة الصفحات العادية. أما WebRTC فيمكنه فتح اتصال UDP خاص به يتجاوز البروكسي ويكشف عنوان IP الحقيقي. تقارن أنظمة مكافحة البوتات بين العنوانين، والاختلاف إشارة قوية. وتعطيل WebRTC إشارة أيضًا. الحل هو إبقاء WebRTC يعمل مع منعه من استخدام أي مسار خارج البروكسي. يفعل Clawbrowser ذلك الآن افتراضيًا، ويمكنك التحقق منه عبر clawbrowser://verify/.
ما هو تسرّب WebRTC
WebRTC هي تقنية المتصفح وراء مكالمات الفيديو والدردشة الصوتية ومشاركة الشاشة. تسمح لمتصفحين بالتواصل مباشرة بدل تمرير كل شيء عبر خادم.
لكي يتصل المتصفح مباشرة، عليه أن يعرف العناوين التي يمكن الوصول إليه عبرها. ويتم ذلك في خطوة تُسمى جمع مرشحي ICE:
- يسرد واجهات الشبكة على الجهاز.
- يسأل خادم STUN عامًا: «بأي عنوان تراني؟»
- يجمع كل هذه العناوين كمرشحين يمكن للصفحة قراءتهم عبر JavaScript.
لا يحتاج أي من ذلك إلى طلب إذن. يمكن للصفحة إنشاء كائن اتصال وبدء الجمع وقراءة المرشحين ثم إغلاقه في أقل من ثانية، دون كاميرا أو ميكروفون أو مكالمة ظاهرة.
المشكلة في المسار. حركة الصفحات تمر عبر البروكسي. أما طلب STUN فيُرسل عبر UDP، ومعظم إعدادات البروكسي تنقل TCP فقط. إذا سُمح للمتصفح بإرسال UDP خارج البروكسي، يرى خادم STUN عنوانك الحقيقي ويعيده إلى الصفحة.
ما العناوين التي يمكن أن تتسرّب
| العنوان المتسرّب | مصدره | ما الذي يخبر به الموقع |
|---|---|---|
| عنوان IP العام | ردّ STUN عبر UDP خارج البروكسي | شبكتك الحقيقية: الخادم أو المكتب أو المنزل الذي يعمل منه الوكيل |
| عنوان IP المحلي | واجهات الشبكة على الجهاز | بنية شبكتك الخاصة، مثل 192.168.1.24 أو 10.0.0.7 |
| عنوان IPv6 | واجهة أو مسار IPv6 لا يغطيه البروكسي | عنوان عام ثانٍ، غالبًا ما يكون فريدًا للجهاز |
يخفي Chrome الحديث العنوان المحلي افتراضيًا خلف اسم .local عشوائي، لذا أصبح التسرّب المحلي أقل شيوعًا من قبل. أما تسرّب العنوان العام وIPv6 فهما ما زالا يسببان الضرر.
لماذا يهم ذلك وكلاء الذكاء الاصطناعي
نادرًا ما تحظر أنظمة مكافحة البوتات جلسة بسبب قيمة غريبة واحدة. إنها تحظرها عندما تتعارض إشارتان. وتسرّب WebRTC يخلق هذا التعارض بالضبط:
- يأتي الطلب من عنوان IP سكني في ألمانيا، بينما يُبلغ WebRTC عن عنوان مركز بيانات في فيرجينيا. هذه هي الحالة الأكثر شيوعًا للوكلاء الذين يعملون على خوادم سحابية.
- مستخدمان «مختلفان» يظهران بعنوان WebRTC نفسه. إذا سرّبت ملفات تعريف كثيرة عنوان الخادم نفسه، يمكن للموقع ربطها جميعًا ببعضها مهما اختلفت بصماتها.
- عنوان البروكسي في دولة وعنوان WebRTC في دولة أخرى. الآن لا تتوافق المنطقة الزمنية واللغة مع أحدهما.
فحص WebRTC لا يكلّف الموقع شيئًا تقريبًا ويعمل قبل أن يفعل وكيلك أي شيء. وهو يأتي إلى جانب فحوص الشبكة والبصمة الأخرى التي نشرحها في مقال الإشارات العشرين التي تستخدمها أنظمة مكافحة البوتات.
كيف تختبر تسرّب WebRTC
الاختبار بسيط: قارن عنوان IP الذي يظهره البروكسي بكل عنوان يُبلغ عنه WebRTC.
- شغّل ملف تعريف المتصفح تمامًا كما يستخدمه وكيلك، مع البروكسي نفسه.
- تحقّق من عنوان IP العام الذي يراه الموقع في الطلبات العادية. يجب أن يكون عنوان البروكسي.
- افتح صفحة اختبار تسرّب WebRTC وانظر إلى كل مرشح تعرضه.
- إذا اختلف أي عنوان IPv4 أو IPv6 عام عن عنوان البروكسي، فلديك تسرّب.
أعد الاختبار بعد كل تغيير في البروكسي أو ملف التعريف أو الجهاز. فالإعداد الذي نجح على حاسوبك المحمول قد يتسرّب على خادم سحابي لديه مسار IPv6.
في Clawbrowser، تجري صفحة التحقق المدمجة هذا الفحص نيابة عنك، إلى جانب فحوص البروكسي والمنطقة الزمنية واللغة والبصمة:
clawctl start --profile work --url clawbrowser://verify/ --json
clawctl verify --profile work --json
الحلول الشائعة وعيوبها
هناك عدة طرق لإيقاف التسرّب. معظمها يستبدل إشارة بأخرى.
| الحل | ما الذي يفعله | العيب |
|---|---|---|
| تعطيل WebRTC بالكامل | يزيل واجهة WebRTC من الصفحة | Chrome الحقيقي يحتوي دائمًا على WebRTC، والمتصفح بدونه يبدو مؤتمتًا |
| إضافة متصفح تحجب WebRTC | تحجب المرشحين أو تعدّلهم في JavaScript | يمكن اكتشاف الإضافات، وكثير منها يخفي العنوان المحلي فقط |
سياسة Chrome default_public_interface_only |
تستخدم الواجهة العامة الافتراضية فقط | ما زالت ترسل UDP خارج البروكسي، فقد يتسرّب العنوان العام |
سياسة Chrome disable_non_proxied_udp |
تسمح بـ UDP الخاص بـ WebRTC فقط عبر بروكسي يدعمه | تغلق التسرّب؛ يبقى WebRTC متاحًا لكنه لا يستطيع تجاوز البروكسي |
| تمرير كل الحركة عبر VPN أو نفق | يرسل UDP عبر النفق أيضًا | يتطلب إعداد الشبكة على كل جهاز، ويجب تغطية IPv6 أيضًا |
النقطة الأساسية: «معطّل» لا يعني «مخفي». إزالة WebRTC تخفي عنوانك لكنها تخبر الموقع بأن شيئًا غير مألوف. الهدف متصفح يتصرف كمتصفح عادي فيه WebRTC، بينما العنوان الوحيد الذي يمكنه كشفه هو عنوان البروكسي.
إذا كنت تستخدم Playwright أو Puppeteer مع Chromium القياسي، فعليك إعداد ذلك بنفسك: سياسة لمعالجة عناوين IP في WebRTC، وتغطية IPv6، واختبار بعد كل تغيير للبروكسي. ويجب أن يكون كل ذلك صحيحًا على كل جهاز يعمل عليه وكلاؤك.
كيف يتعامل Clawbrowser مع WebRTC
Clawbrowser هو بيئة Chromium مُدارة لوكلاء الذكاء الاصطناعي. لكل ملف تعريف بصمته وبروكسيه الخاصان، والمتصفح مسؤول عن إبقاء الشبكة والبصمة متسقتين.
في التحديث الأخير أغلقنا تسرّب WebRTC على مستوى المتصفح:
- القناة الجانبية مغلقة. لم يعد WebRTC قادرًا على إرسال UDP يتجاوز البروكسي.
- WebRTC ما زال موجودًا. ترى الصفحات متصفحًا عاديًا فيه WebRTC، لا متصفحًا أُزيلت منه الواجهة.
- لا يظهر إلا البروكسي. في اختبارنا على بيئة الإنتاج بعد الإصلاح، لم يُظهر ملف التعريف أي عنوان مباشر عبر WebRTC، بل البروكسي فقط.
- يُفحص ذلك في كل مرة تُفتح فيها صفحة التحقق. في اختباراتنا مع بروكسي حقيقي، نجح فحص WebRTC على
clawbrowser://verify/ثلاث مرات من ثلاث.
لا تحتاج إلى إضافة أعلام أو سياسات أو إضافات. حدّث ملف التعريف وتحقق منه:
clawctl update
clawctl install --json
clawctl verify --profile work --json
قائمة التحقق قبل تشغيل وكيل خلف بروكسي
- WebRTC لا يُبلغ عن أي عنوان عام غير البروكسي.
- IPv6 إما معطّل أو يمر عبر البروكسي أيضًا.
- طلبات DNS تمر عبر البروكسي، لا عبر المحلّل المحلي لديك.
- المنطقة الزمنية واللغة تطابقان موقع البروكسي.
- لكل ملف تعريف بروكسي خاص به، حتى لا يمكن ربط الملفات بعنوان مشترك.
- تعيد الفحص بعد كل تغيير للبروكسي أو تدوير لملف التعريف أو انتقال إلى جهاز جديد.
يشرح مقال منظومة الدفاع ذات الطبقات الأربع لماذا يجب أن تروي الشبكة والبصمة القصة نفسها في كل نقطة من هذه النقاط.
الأسئلة الشائعة
هل تمنع شبكة VPN تسرّب WebRTC؟
فقط إذا كانت تنقل كل الحركة، بما في ذلك UDP وIPv6. شبكة VPN التي تنقل IPv4 فقط قد تسرّب عنوان IPv6. وإعدادات البروكسي في المتصفح وحدها لا تغطي عادةً UDP الخاص بـ WebRTC.
هل يكفي تعطيل WebRTC؟
يوقف ذلك التسرّب لكنه يخلق إشارة جديدة. Chrome العادي يحتوي دائمًا على WebRTC، لذا يلفت المتصفح بدونه الانتباه. الأفضل إبقاء WebRTC وحجب المسار الذي يتجاوز البروكسي.
هل يسرّب Chrome في وضع headless عبر WebRTC؟
نعم. يغيّر وضع headless طريقة رسم الصفحة، لا طريقة اتصال المتصفح بالشبكة. المتصفح في وضع headless خلف بروكسي يتسرّب بالطريقة نفسها التي يتسرّب بها المتصفح الظاهر.
هل تدعم البروكسيات UDP؟
معظم بروكسيات HTTP لا تدعمه. بعض بروكسيات SOCKS5 تدعمه، لكن كثيرًا من أنظمة الأتمتة ما زالت توجّه TCP فقط. وهذه الفجوة هي سبب قدرة WebRTC على تجاوز البروكسي أصلًا.
كيف أتحقق من أن Clawbrowser لا يتسرّب؟
افتح clawbrowser://verify/ في ملف التعريف أو شغّل clawctl verify --profile <name> --json. يجب أن ينجح فحص WebRTC وأن يكون العنوان العام الوحيد هو عنوان البروكسي.
Continue exploring
Ask AI how Clawbrowser helps
تابع القراءة
مقالات ذات صلة

CDP مقابل MCP: متى تستخدم كلًا منهما للتحكم بالمتصفح بالذكاء الاصطناعي
CDP يتحكم بالمتصفح. MCP يربط الذكاء الاصطناعي. تعرّف متى تستخدم Chrome DevTools Protocol مقابل Model Context Protocol لأتمتة المتصفح بوكلاء الذكاء الاصطناعي.
قراءة المقال →
كيفية ربط Cursor بمتصفح حقيقي عبر CDP
المتصفح المدمج في Cursor هو webview معزول. اربطه مع Clawbrowser عبر CDP للحصول على profiles دائمة وfingerprints مُدارة وproxy routing.
قراءة المقال →