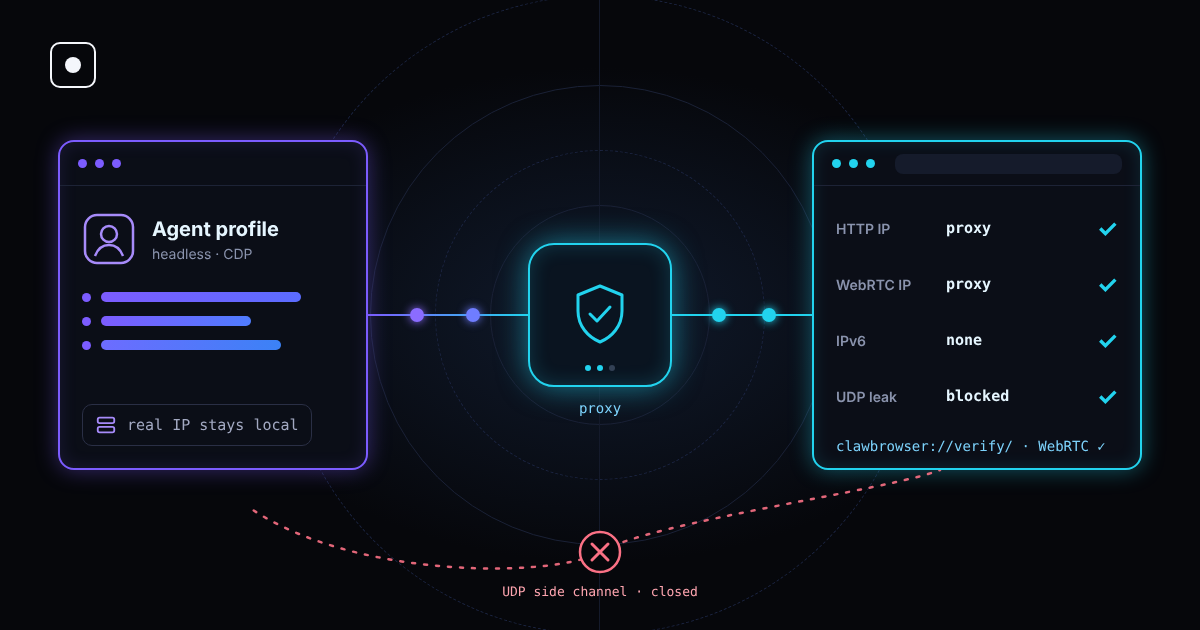
Du schickst deinen Agenten über einen Residential-Proxy. Jede Seitenanfrage kommt jetzt von einer Adresse im richtigen Land. Dann stellt die Website dem Browser über WebRTC noch eine Frage, und der Browser antwortet mit der Adresse der Maschine, auf der dein Agent tatsächlich läuft.
Das ist ein WebRTC-Leak. Es ist einer der ältesten Wege, durch einen Proxy hindurchzusehen, und er funktioniert immer noch gegen viele Automatisierungs-Setups: Der Proxy ist richtig konfiguriert, aber das Leck entsteht an einer anderen Stelle.
TL;DR: Ein Proxy ändert die IP für den normalen Seitenverkehr. WebRTC kann eine eigene UDP-Verbindung am Proxy vorbei öffnen und deine echte IP verraten. Anti-Bot-Systeme vergleichen beide Adressen, und eine Abweichung ist ein starkes Signal. Deaktiviertes WebRTC ist ebenfalls ein Signal. Die Lösung: WebRTC funktionsfähig lassen, aber jeden Weg außerhalb des Proxys sperren. Clawbrowser macht das jetzt standardmäßig; prüfen kannst du es unter clawbrowser://verify/.
Was ein WebRTC-Leak ist
WebRTC ist die Browsertechnik hinter Videoanrufen, Sprachchat und Bildschirmfreigabe. Sie lässt zwei Browser direkt miteinander sprechen, statt alles über einen Server zu schicken.
Für eine direkte Verbindung muss der Browser herausfinden, unter welchen Adressen er erreichbar ist. Das passiert in einem Schritt namens ICE-Candidate-Gathering:
- Er listet die Netzwerkschnittstellen der Maschine auf.
- Er fragt einen öffentlichen STUN-Server: „Unter welcher Adresse siehst du mich?"
- Er sammelt all diese Adressen als Kandidaten, die eine Seite per JavaScript auslesen kann.
Nichts davon braucht eine Berechtigungsabfrage. Eine Seite kann ein Verbindungsobjekt anlegen, das Sammeln starten, die Kandidaten lesen und alles in unter einer Sekunde wieder schließen, ohne Kamera, ohne Mikrofon und ohne sichtbaren Anruf.
Das Problem ist der Weg. Der Seitenverkehr läuft über deinen Proxy. Die STUN-Anfrage geht per UDP raus, und die meisten Proxy-Setups transportieren nur TCP. Darf der Browser UDP außerhalb des Proxys senden, sieht der STUN-Server deine echte Adresse und meldet sie an die Seite zurück.
Welche Adressen lecken können
| Geleakte Adresse | Woher sie kommt | Was sie der Website verrät |
|---|---|---|
| Öffentliche IP | STUN-Antwort per UDP außerhalb des Proxys | Dein echtes Netz: der Server, das Büro oder das Zuhause, von dem der Agent läuft |
| Lokale IP | Netzwerkschnittstellen der Maschine | Den Aufbau deines privaten Netzes, z. B. 192.168.1.24 oder 10.0.0.7 |
| IPv6-Adresse | IPv6-Schnittstelle oder -Route, die der Proxy nicht abdeckt | Eine zweite öffentliche Adresse, oft eindeutig für die Maschine |
Modernes Chrome versteckt die lokale Adresse standardmäßig hinter einem zufälligen .local-Namen, deshalb ist das lokale Leck seltener als früher. Gefährlich bleiben die Leaks der öffentlichen IP und von IPv6.
Warum das für KI-Agenten wichtig ist
Anti-Bot-Systeme blockieren eine Sitzung selten wegen eines einzelnen seltsamen Werts. Sie blockieren sie, wenn sich zwei Signale widersprechen. Ein WebRTC-Leak erzeugt genau diesen Widerspruch:
- Die Anfrage kommt von einer Residential-IP in Deutschland. WebRTC meldet eine Rechenzentrums-IP in Virginia. Das ist der häufigste Fall bei Agenten, die auf Cloud-Servern laufen.
- Zwei „verschiedene" Nutzer zeigen dieselbe WebRTC-Adresse. Wenn viele Profile dieselbe Server-IP leaken, kann die Website sie alle miteinander verknüpfen, egal wie unterschiedlich ihre Fingerprints sind.
- Die Proxy-IP liegt in einem Land, die WebRTC-IP in einem anderen. Zeitzone und Sprache passen jetzt zu einer der beiden nicht.
Ein WebRTC-Check kostet die Website fast nichts und läuft, bevor dein Agent überhaupt etwas tut. Er steht neben den anderen Netzwerk- und Fingerprint-Checks, die wir in den 20 Signalen, die Anti-Bot-Systeme nutzen, beschreiben.
So testest du auf ein WebRTC-Leak
Der Test ist einfach: Vergleiche die IP, die dein Proxy zeigt, mit jeder Adresse, die WebRTC meldet.
- Starte das Browserprofil genau so, wie dein Agent es nutzt, mit demselben Proxy.
- Prüfe die öffentliche IP, die die Website bei normalen Anfragen sieht. Das sollte die Proxy-IP sein.
- Öffne eine WebRTC-Leak-Testseite und sieh dir jeden aufgelisteten Kandidaten an.
- Weicht irgendeine öffentliche IPv4- oder IPv6-Adresse von der Proxy-IP ab, hast du ein Leck.
Wiederhole den Test nach jeder Änderung an Proxy, Profil oder Maschine. Ein Setup, das auf deinem Laptop bestanden hat, kann auf einem Cloud-Server mit IPv6-Route trotzdem lecken.
In Clawbrowser übernimmt die eingebaute Verify-Seite diesen Check für dich, neben den Checks für Proxy, Zeitzone, Sprache und Fingerprint:
clawctl start --profile work --url clawbrowser://verify/ --json
clawctl verify --profile work --json
Gängige Lösungen und ihre Nachteile
Es gibt mehrere Wege, das Leck zu stoppen. Die meisten tauschen ein Signal gegen ein anderes.
| Lösung | Was sie tut | Nachteil |
|---|---|---|
| WebRTC komplett deaktivieren | Entfernt die WebRTC-API von der Seite | Echtes Chrome hat immer WebRTC. Ein Browser ohne wirkt automatisiert |
| Browser-Erweiterung, die WebRTC blockiert | Blockiert oder ändert die Kandidaten in JavaScript | Erweiterungen sind erkennbar, und viele verstecken nur die lokale IP |
Chrome-Richtlinie default_public_interface_only |
Nutzt nur die öffentliche Standardschnittstelle | Sendet UDP weiterhin außerhalb des Proxys, die öffentliche IP kann also lecken |
Chrome-Richtlinie disable_non_proxied_udp |
Erlaubt WebRTC-UDP nur über einen Proxy, der es unterstützt | Schließt das Leck; WebRTC bleibt verfügbar, kann den Proxy aber nicht umgehen |
| Gesamten Verkehr über VPN oder Tunnel leiten | Schickt auch UDP durch den Tunnel | Braucht Netzwerk-Setup auf jeder Maschine, und IPv6 muss abgedeckt sein |
Der Kernpunkt: „Abgeschaltet" ist nicht dasselbe wie „versteckt". Wer WebRTC entfernt, versteckt seine IP, signalisiert der Website aber, dass etwas ungewöhnlich ist. Das Ziel ist ein Browser, der sich wie ein normaler Browser mit WebRTC verhält, aber nur eine einzige Adresse preisgeben kann: die des Proxys.
Wenn du Playwright oder Puppeteer mit Standard-Chromium nutzt, richtest du das selbst ein: eine WebRTC-IP-Handling-Richtlinie, IPv6-Abdeckung und einen Test nach jedem Proxy-Wechsel. Und das muss auf jeder Maschine stimmen, auf der deine Agenten laufen.
Wie Clawbrowser mit WebRTC umgeht
Clawbrowser ist eine verwaltete Chromium-Laufzeit für KI-Agenten. Jedes Profil hat seinen eigenen Fingerprint und Proxy, und der Browser sorgt dafür, dass Netzwerk und Fingerprint zusammenpassen.
Im letzten Update haben wir das WebRTC-Leak auf Browserebene geschlossen:
- Der Seitenkanal ist zu. WebRTC kann kein UDP mehr am Proxy vorbei senden.
- WebRTC gibt es weiterhin. Seiten sehen einen normalen Browser mit WebRTC, nicht einen mit entfernter API.
- Nur der Proxy taucht auf. In unserem Produktionstest nach dem Fix zeigte das Profil über WebRTC überhaupt keine direkte Adresse, nur den Proxy.
- Es wird bei jedem Aufruf der Verify-Seite geprüft. In unseren Testläufen mit einem echten Proxy hat der WebRTC-Check auf
clawbrowser://verify/3 von 3 Mal bestanden.
Du musst keine Flags, Richtlinien oder Erweiterungen hinzufügen. Aktualisiere und prüfe dein Profil:
clawctl update
clawctl install --json
clawctl verify --profile work --json
Checkliste, bevor du einen Agenten hinter einem Proxy startest
- WebRTC meldet keine öffentliche Adresse außer dem Proxy.
- IPv6 ist entweder aus oder läuft ebenfalls über den Proxy.
- DNS-Anfragen laufen über den Proxy, nicht über deinen lokalen Resolver.
- Zeitzone und Sprache passen zum Standort des Proxys.
- Jedes Profil hat seinen eigenen Proxy, damit Profile nicht über eine gemeinsame Adresse verknüpft werden können.
- Du prüfst erneut nach jedem Proxy-Wechsel, jeder Profilrotation oder jedem Umzug auf eine neue Maschine.
Der 4-Schichten-Abwehrstack erklärt, warum Netzwerk und Fingerprint in jedem dieser Punkte dieselbe Geschichte erzählen müssen.
FAQ
Verhindert ein VPN WebRTC-Leaks?
Nur wenn es den gesamten Verkehr transportiert, einschließlich UDP und IPv6. Ein VPN, das nur IPv4 tunnelt, kann trotzdem eine IPv6-Adresse leaken. Proxy-Einstellungen im Browser allein decken WebRTC-UDP meist nicht ab.
Kann ich WebRTC einfach abschalten?
Das stoppt das Leck, erzeugt aber ein neues Signal. Normales Chrome hat immer WebRTC, ein Browser ohne fällt also auf. Besser ist es, WebRTC zu behalten und den Weg am Proxy vorbei zu sperren.
Leakt Headless Chrome über WebRTC?
Ja. Der Headless-Modus ändert, wie die Seite gezeichnet wird, nicht, wie sich der Browser mit dem Netz verbindet. Ein Headless-Browser hinter einem Proxy leakt genauso wie ein sichtbarer.
Unterstützen Proxys UDP?
Die meisten HTTP-Proxys nicht. Manche SOCKS5-Proxys schon, aber viele Automatisierungs-Setups leiten trotzdem nur TCP. Genau diese Lücke ist der Grund, warum WebRTC den Proxy überhaupt umgehen kann.
Wie prüfe ich, dass Clawbrowser nicht leakt?
Öffne clawbrowser://verify/ in deinem Profil oder führe clawctl verify --profile <name> --json aus. Der WebRTC-Check sollte bestehen, und die einzige öffentliche Adresse sollte die deines Proxys sein.
Continue exploring
Ask AI how Clawbrowser helps
Weiterlesen
Ähnliche Artikel

Web Scraping ohne Erkennung: Techniken, die stabil bleiben
Praxisleitfaden für Web Scraping: Recon, HTTP oder Browser, Datenextraktion, Pagination, Sessions und Skalierung mit Playwright.
Artikel lesen →
Browser-Fingerabdruck erklärt: Die über 20 Signale Anti-Bot-Systeme verwenden, um Automatisierung zu erkennen
Ein vollständiger Hinweis darauf, was Fingerabdrücke sind, welche Signale am wichtigsten sind und warum Kohärenz das Spoofing übertrifft - für KI-Agenten und Automatisierungsingenieure.
Artikel lesen →