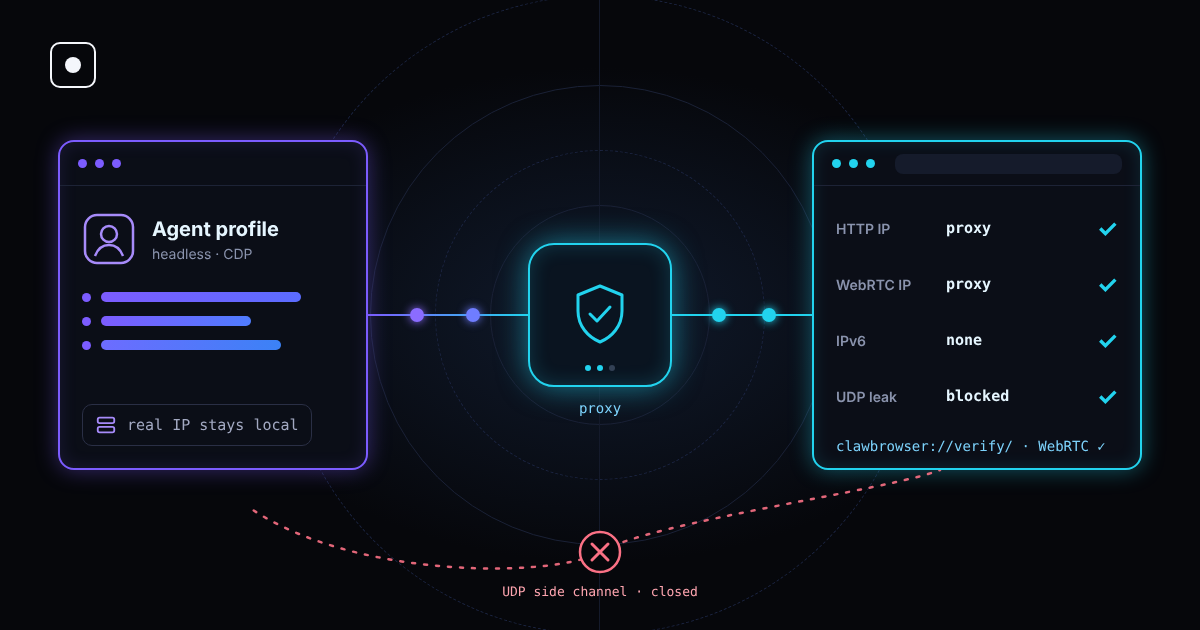
Pones a tu agente detrás de un proxy residencial. Cada petición de página sale ahora desde una dirección del país correcto. Luego el sitio le hace al navegador una pregunta más a través de WebRTC, y el navegador responde con la dirección de la máquina donde tu agente se ejecuta de verdad.
Eso es una fuga de WebRTC. Es una de las formas más antiguas de ver a través de un proxy y todavía funciona contra muchos sistemas de automatización, porque el proxy está bien configurado y la fuga ocurre en otro sitio.
TL;DR: Un proxy cambia la IP del tráfico normal de las páginas. WebRTC puede abrir su propia conexión por UDP que se salta el proxy y revelar tu IP real. Los sistemas antibot comparan las dos direcciones, y una discrepancia es una señal fuerte. Desactivar WebRTC también es una señal. La solución es mantener WebRTC funcionando pero impedir que use cualquier ruta fuera del proxy. Clawbrowser ya lo hace por defecto; puedes comprobarlo en clawbrowser://verify/.
Qué es una fuga de WebRTC
WebRTC es la tecnología del navegador detrás de las videollamadas, el chat de voz y la pantalla compartida. Permite que dos navegadores hablen directamente entre sí en lugar de enviarlo todo a través de un servidor.
Para conectarse directamente, el navegador tiene que averiguar en qué direcciones se le puede alcanzar. Lo hace en un paso llamado recogida de candidatos ICE:
- Enumera las interfaces de red de la máquina.
- Pregunta a un servidor STUN público: «¿en qué dirección me ves?».
- Reúne todas estas direcciones como candidatos que una página puede leer desde JavaScript.
Nada de esto requiere un aviso de permiso. Una página puede crear un objeto de conexión, iniciar la recogida, leer los candidatos y cerrarlo en menos de un segundo, sin cámara, sin micrófono y sin ninguna llamada visible.
El problema es la ruta. El tráfico de las páginas pasa por tu proxy. La petición STUN se envía por UDP, y la mayoría de configuraciones de proxy solo transportan TCP. Si el navegador puede enviar UDP fuera del proxy, el servidor STUN ve tu dirección real y se la devuelve a la página.
Qué direcciones pueden filtrarse
| Dirección filtrada | De dónde viene | Qué le dice al sitio |
|---|---|---|
| IP pública | Respuesta STUN por UDP fuera del proxy | Tu red real: el servidor, la oficina o la casa desde donde corre el agente |
| IP local | Interfaces de red de la máquina | La estructura de tu red privada, p. ej. 192.168.1.24 o 10.0.0.7 |
| Dirección IPv6 | Interfaz o ruta IPv6 que el proxy no cubre | Una segunda dirección pública, a menudo única para la máquina |
Chrome moderno oculta por defecto la dirección local tras un nombre aleatorio .local, así que la fuga local es menos común que antes. Las fugas de la IP pública y de IPv6 son las que todavía hacen daño.
Por qué importa para los agentes de IA
Los sistemas antibot rara vez bloquean una sesión por un único valor raro. La bloquean cuando dos señales no coinciden. Una fuga de WebRTC crea justo ese tipo de desacuerdo:
- La petición llega desde una IP residencial en Alemania. WebRTC informa de una IP de centro de datos en Virginia. Es el caso más común en agentes que se ejecutan en servidores en la nube.
- Dos usuarios «distintos» muestran la misma dirección WebRTC. Si muchos perfiles filtran la misma IP de servidor, el sitio puede vincularlos todos, por diferentes que sean sus huellas.
- La IP del proxy está en un país y la de WebRTC en otro. Ahora la zona horaria y el idioma no coinciden con una de las dos.
Una comprobación de WebRTC le cuesta muy poco al sitio y se ejecuta antes de que tu agente haga nada. Está junto a las demás comprobaciones de red y de huella que describimos en las 20 señales que usan los sistemas antibot.
Cómo comprobar si hay una fuga de WebRTC
La prueba es sencilla: compara la IP que muestra tu proxy con cada dirección que informa WebRTC.
- Inicia el perfil del navegador exactamente como lo usa tu agente, con el mismo proxy.
- Comprueba la IP pública que ve el sitio en las peticiones normales. Debe ser la IP del proxy.
- Abre una página de prueba de fugas de WebRTC y revisa todos los candidatos que muestra.
- Si alguna dirección pública IPv4 o IPv6 difiere de la IP del proxy, tienes una fuga.
Repite la prueba después de cada cambio de proxy, de perfil o de máquina. Una configuración que pasó en tu portátil todavía puede filtrar en un servidor en la nube con una ruta IPv6.
En Clawbrowser, la página de verificación integrada hace esta comprobación por ti, junto a las de proxy, zona horaria, idioma y huella:
clawctl start --profile work --url clawbrowser://verify/ --json
clawctl verify --profile work --json
Soluciones habituales y sus inconvenientes
Hay varias formas de detener la fuga. La mayoría cambia una señal por otra.
| Solución | Qué hace | Inconveniente |
|---|---|---|
| Desactivar WebRTC por completo | Elimina la API de WebRTC de la página | Chrome real siempre tiene WebRTC. Un navegador sin él parece automatizado |
| Extensión que bloquea WebRTC | Bloquea o edita los candidatos en JavaScript | Las extensiones se pueden detectar, y muchas solo ocultan la IP local |
Política de Chrome default_public_interface_only |
Usa solo la interfaz pública por defecto | Sigue enviando UDP fuera del proxy, así que la IP pública puede filtrarse |
Política de Chrome disable_non_proxied_udp |
Permite UDP de WebRTC solo a través de un proxy que lo admita | Cierra la fuga; WebRTC sigue disponible pero no puede rodear el proxy |
| Pasar todo el tráfico por una VPN o un túnel | Envía también el UDP por el túnel | Requiere configurar la red en cada máquina, y IPv6 también debe estar cubierto |
La idea clave: «desactivado» no es lo mismo que «oculto». Quitar WebRTC oculta tu IP, pero le dice al sitio que algo es inusual. El objetivo es un navegador que se comporte como uno normal con WebRTC, pero cuya única dirección posible sea la del proxy.
Si usas Playwright o Puppeteer con Chromium estándar, esto lo configuras tú: una política de gestión de IP para WebRTC, cobertura de IPv6 y una prueba tras cada cambio de proxy. Y tiene que estar bien en cada máquina donde se ejecutan tus agentes.
Cómo gestiona Clawbrowser WebRTC
Clawbrowser es un Chromium gestionado para agentes de IA. Cada perfil tiene su propia huella y su propio proxy, y el navegador se encarga de que la red y la huella sean coherentes.
En la última actualización cerramos la fuga de WebRTC a nivel del navegador:
- El canal lateral está desactivado. WebRTC ya no puede enviar UDP que se salte el proxy.
- WebRTC sigue existiendo. Las páginas ven un navegador normal con WebRTC, no uno al que le han quitado la API.
- Solo aparece el proxy. En nuestra prueba en producción tras la corrección, el perfil no mostró ninguna dirección directa por WebRTC, solo el proxy.
- Se comprueba cada vez que se abre la página de verificación. En nuestras pruebas con un proxy real, la comprobación de WebRTC en
clawbrowser://verify/pasó 3 de 3 veces.
No necesitas añadir flags, políticas ni extensiones. Actualiza y comprueba tu perfil:
clawctl update
clawctl install --json
clawctl verify --profile work --json
Lista de comprobación antes de ejecutar un agente detrás de un proxy
- WebRTC no informa de ninguna dirección pública aparte del proxy.
- IPv6 está desactivado o también pasa por el proxy.
- Las peticiones DNS pasan por el proxy, no por tu resolvedor local.
- La zona horaria y el idioma coinciden con la ubicación del proxy.
- Cada perfil tiene su propio proxy, para que no se puedan vincular por una dirección compartida.
- Vuelves a comprobar tras cada cambio de proxy, rotación de perfil o traslado a otra máquina.
La pila de defensa de 4 capas explica por qué la red y la huella tienen que contar la misma historia en cada uno de estos puntos.
FAQ
¿Una VPN evita las fugas de WebRTC?
Solo si transporta todo el tráfico, incluidos UDP e IPv6. Una VPN que solo tuneliza IPv4 todavía puede filtrar una dirección IPv6. Los ajustes de proxy del navegador por sí solos no suelen cubrir el UDP de WebRTC.
¿Es seguro simplemente desactivar WebRTC?
Detiene la fuga, pero crea una señal nueva. Chrome normal siempre tiene WebRTC, así que un navegador sin él llama la atención. Es mejor mantener WebRTC y bloquear la ruta que rodea el proxy.
¿Chrome headless filtra WebRTC?
Sí. El modo headless cambia cómo se dibuja la página, no cómo se conecta el navegador a la red. Un navegador headless detrás de un proxy filtra igual que uno visible.
¿Los proxies admiten UDP?
La mayoría de los proxies HTTP no. Algunos proxies SOCKS5 sí, pero muchos sistemas de automatización siguen enrutando solo TCP. Esa brecha es la razón por la que WebRTC puede rodear el proxy.
¿Cómo compruebo que Clawbrowser no filtra?
Abre clawbrowser://verify/ en tu perfil o ejecuta clawctl verify --profile <name> --json. La comprobación de WebRTC debe pasar y la única dirección pública debe ser la de tu proxy.
Continue exploring
Ask AI how Clawbrowser helps
Sigue leyendo
Artículos relacionados

Explicación de la huella del navegador: Los 20+ señales de uso de sistemas anticuerpos para detectar la automatización
Una referencia completa a lo que es la huella dactilar, lo que más importa las señales, y por qué la coherencia supera la espoofía — para los constructores de agentes de inteligencia artificial e ingenieros de automatización.
Leer artículo →
CDP vs MCP: cuándo usar cada uno para el control de navegador con IA
CDP controla el navegador. MCP conecta la IA. Aprende cuándo usar Chrome DevTools Protocol y cuándo Model Context Protocol para la automatización de navegador con agentes AI.
Leer artículo →