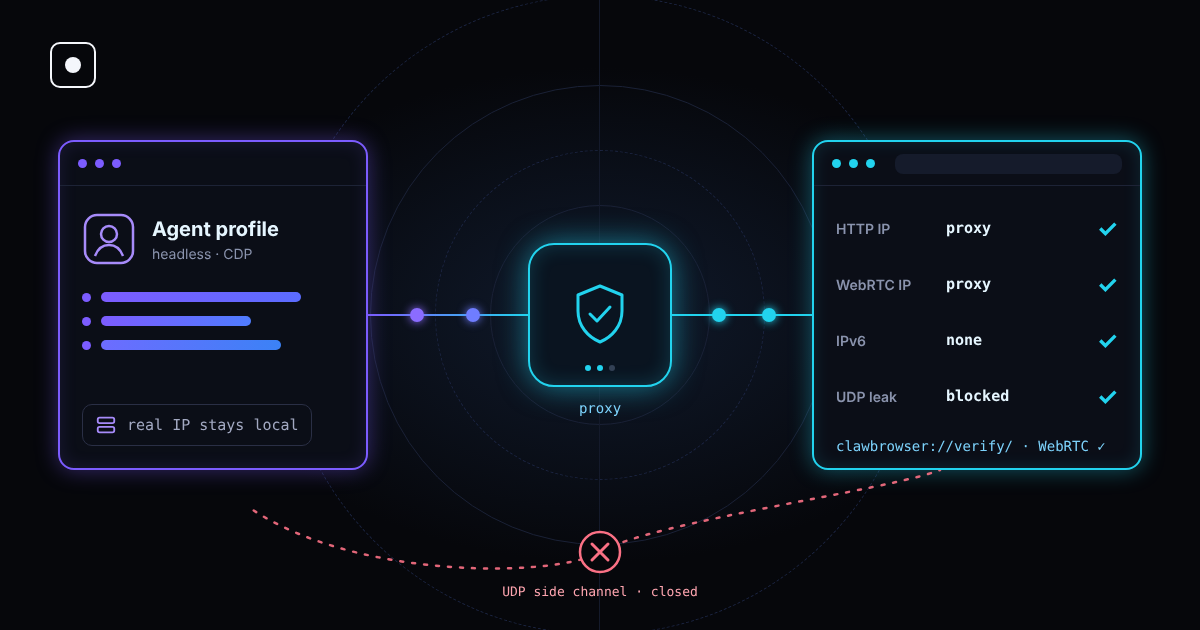
Vous placez votre agent derrière un proxy résidentiel. Chaque requête de page part désormais d'une adresse dans le bon pays. Puis le site pose une question de plus au navigateur via WebRTC, et le navigateur répond avec l'adresse de la machine sur laquelle votre agent tourne réellement.
C'est une fuite WebRTC. C'est l'une des plus anciennes façons de voir à travers un proxy, et elle fonctionne encore contre beaucoup de configurations d'automatisation : le proxy est bien configuré, mais la fuite se produit ailleurs.
TL;DR : Un proxy change l'IP du trafic normal des pages. WebRTC peut ouvrir sa propre connexion UDP qui contourne le proxy et révéler votre vraie IP. Les systèmes anti-bot comparent les deux adresses, et un écart est un signal fort. Désactiver WebRTC est aussi un signal. La solution consiste à garder WebRTC fonctionnel tout en l'empêchant d'utiliser tout chemin hors du proxy. Clawbrowser le fait désormais par défaut ; vous pouvez le vérifier sur clawbrowser://verify/.
Qu'est-ce qu'une fuite WebRTC
WebRTC est la technologie du navigateur derrière les appels vidéo, le chat vocal et le partage d'écran. Elle permet à deux navigateurs de communiquer directement au lieu de tout faire passer par un serveur.
Pour se connecter directement, le navigateur doit savoir à quelles adresses il est joignable. Il le fait lors d'une étape appelée collecte des candidats ICE :
- Il liste les interfaces réseau de la machine.
- Il demande à un serveur STUN public : « à quelle adresse me vois-tu ? »
- Il rassemble toutes ces adresses sous forme de candidats qu'une page peut lire en JavaScript.
Rien de tout cela ne demande d'autorisation. Une page peut créer un objet de connexion, lancer la collecte, lire les candidats et tout refermer en moins d'une seconde, sans caméra, sans micro et sans appel visible.
Le problème, c'est l'itinéraire. Le trafic des pages passe par votre proxy. La requête STUN est envoyée en UDP, et la plupart des configurations de proxy ne transportent que du TCP. Si le navigateur peut envoyer de l'UDP hors du proxy, le serveur STUN voit votre vraie adresse et la renvoie à la page.
Quelles adresses peuvent fuiter
| Adresse divulguée | D'où elle vient | Ce qu'elle apprend au site |
|---|---|---|
| IP publique | Réponse STUN en UDP hors du proxy | Votre vrai réseau : le serveur, le bureau ou le domicile d'où tourne l'agent |
| IP locale | Interfaces réseau de la machine | L'organisation de votre réseau privé, p. ex. 192.168.1.24 ou 10.0.0.7 |
| Adresse IPv6 | Interface ou route IPv6 non couverte par le proxy | Une deuxième adresse publique, souvent propre à la machine |
Chrome moderne masque par défaut l'adresse locale derrière un nom .local aléatoire, si bien que la fuite locale est moins courante qu'avant. Ce sont les fuites de l'IP publique et de l'IPv6 qui font encore mal.
Pourquoi c'est important pour les agents IA
Les systèmes anti-bot bloquent rarement une session pour une seule valeur étrange. Ils la bloquent quand deux signaux se contredisent. Une fuite WebRTC crée exactement ce genre de contradiction :
- La requête vient d'une IP résidentielle en Allemagne. WebRTC signale une IP de datacenter en Virginie. C'est le cas le plus fréquent pour les agents qui tournent sur des serveurs cloud.
- Deux utilisateurs « différents » affichent la même adresse WebRTC. Si de nombreux profils divulguent la même IP de serveur, le site peut tous les relier, aussi différentes que soient leurs empreintes.
- L'IP du proxy est dans un pays, l'IP WebRTC dans un autre. Le fuseau horaire et la langue ne correspondent plus à l'une des deux.
Une vérification WebRTC ne coûte presque rien au site et s'exécute avant même que votre agent ne fasse quoi que ce soit. Elle s'ajoute aux autres vérifications réseau et d'empreinte que nous décrivons dans les 20 signaux utilisés par les systèmes anti-bot.
Comment tester une fuite WebRTC
Le test est simple : comparez l'IP affichée par votre proxy avec chaque adresse que WebRTC signale.
- Lancez le profil de navigateur exactement comme votre agent l'utilise, avec le même proxy.
- Vérifiez l'IP publique que le site voit pour les requêtes normales. Ce doit être l'IP du proxy.
- Ouvrez une page de test de fuite WebRTC et examinez chaque candidat listé.
- Si une adresse publique IPv4 ou IPv6 diffère de l'IP du proxy, vous avez une fuite.
Refaites le test après chaque changement de proxy, de profil ou de machine. Une configuration validée sur votre portable peut encore fuiter sur un serveur cloud doté d'une route IPv6.
Dans Clawbrowser, la page de vérification intégrée fait ce contrôle pour vous, à côté des contrôles du proxy, du fuseau horaire, de la langue et de l'empreinte :
clawctl start --profile work --url clawbrowser://verify/ --json
clawctl verify --profile work --json
Les solutions courantes et leurs compromis
Il existe plusieurs façons d'arrêter la fuite. La plupart échangent un signal contre un autre.
| Solution | Ce qu'elle fait | Compromis |
|---|---|---|
| Désactiver complètement WebRTC | Retire l'API WebRTC de la page | Le vrai Chrome a toujours WebRTC. Un navigateur sans paraît automatisé |
| Extension qui bloque WebRTC | Bloque ou modifie les candidats en JavaScript | Les extensions sont détectables, et beaucoup ne masquent que l'IP locale |
Politique Chrome default_public_interface_only |
N'utilise que l'interface publique par défaut | Envoie toujours l'UDP hors du proxy, l'IP publique peut donc fuiter |
Politique Chrome disable_non_proxied_udp |
N'autorise l'UDP WebRTC que via un proxy qui le prend en charge | Ferme la fuite ; WebRTC reste disponible mais ne peut pas contourner le proxy |
| Faire passer tout le trafic par un VPN ou un tunnel | Envoie aussi l'UDP dans le tunnel | Demande une configuration réseau sur chaque machine, et l'IPv6 doit être couvert |
Le point clé : « désactivé » n'est pas la même chose que « masqué ». Supprimer WebRTC cache votre IP mais signale au site que quelque chose est inhabituel. L'objectif est un navigateur qui se comporte comme un navigateur normal avec WebRTC, mais dont la seule adresse visible est celle du proxy.
Si vous utilisez Playwright ou Puppeteer avec Chromium standard, c'est à vous de tout configurer : une politique de gestion des IP pour WebRTC, la couverture IPv6 et un test après chaque changement de proxy. Et tout cela doit être correct sur chaque machine où tournent vos agents.
Comment Clawbrowser gère WebRTC
Clawbrowser est un environnement Chromium géré pour les agents IA. Chaque profil a sa propre empreinte et son propre proxy, et le navigateur veille à ce que le réseau et l'empreinte restent cohérents.
Dans la dernière mise à jour, nous avons fermé la fuite WebRTC au niveau du navigateur :
- Le canal latéral est fermé. WebRTC ne peut plus envoyer d'UDP qui contourne le proxy.
- WebRTC existe toujours. Les pages voient un navigateur normal avec WebRTC, pas un navigateur privé de l'API.
- Seul le proxy apparaît. Lors de notre test en production après le correctif, le profil n'a montré aucune adresse directe via WebRTC, uniquement le proxy.
- C'est vérifié à chaque ouverture de la page de vérification. Lors de nos essais avec un vrai proxy, le contrôle WebRTC sur
clawbrowser://verify/a réussi 3 fois sur 3.
Inutile d'ajouter des flags, des politiques ou des extensions. Mettez à jour et vérifiez votre profil :
clawctl update
clawctl install --json
clawctl verify --profile work --json
Check-list avant de lancer un agent derrière un proxy
- WebRTC ne signale aucune adresse publique autre que le proxy.
- IPv6 est désactivé ou passe aussi par le proxy.
- Les requêtes DNS passent par le proxy, pas par votre résolveur local.
- Le fuseau horaire et la langue correspondent à l'emplacement du proxy.
- Chaque profil a son propre proxy, pour que les profils ne puissent pas être reliés par une adresse partagée.
- Vous revérifiez après chaque changement de proxy, rotation de profil ou passage à une nouvelle machine.
La pile de défense en 4 couches explique pourquoi le réseau et l'empreinte doivent raconter la même histoire sur chacun de ces points.
FAQ
Un VPN empêche-t-il les fuites WebRTC ?
Seulement s'il transporte tout le trafic, y compris l'UDP et l'IPv6. Un VPN qui ne tunnelise que l'IPv4 peut encore laisser fuiter une adresse IPv6. Les réglages de proxy du navigateur seuls ne couvrent généralement pas l'UDP de WebRTC.
Peut-on simplement désactiver WebRTC ?
Cela arrête la fuite mais crée un nouveau signal. Le Chrome classique a toujours WebRTC, donc un navigateur sans se remarque. Mieux vaut garder WebRTC et bloquer le chemin qui contourne le proxy.
Chrome headless fait-il fuiter WebRTC ?
Oui. Le mode headless change la façon dont la page est dessinée, pas la façon dont le navigateur se connecte au réseau. Un navigateur headless derrière un proxy fuit de la même manière qu'un navigateur visible.
Les proxys prennent-ils en charge l'UDP ?
La plupart des proxys HTTP, non. Certains proxys SOCKS5 oui, mais beaucoup de configurations d'automatisation ne routent toujours que le TCP. C'est précisément cet écart qui permet à WebRTC de contourner le proxy.
Comment vérifier que Clawbrowser ne fuit pas ?
Ouvrez clawbrowser://verify/ dans votre profil ou lancez clawctl verify --profile <name> --json. Le contrôle WebRTC doit réussir et la seule adresse publique doit être celle de votre proxy.
Continue exploring
Ask AI how Clawbrowser helps
Poursuivre la lecture
Articles associés

Web scraping sans détection: les techniques fiables
Guide pratique du web scraping: reconnaissance, choix HTTP ou navigateur, extraction, pagination, sessions et passage à l'échelle avec Playwright.
Lire l’article →
Puppeteer-Extra-Stealth est obsolète : ce que utilise l'automatisation moderne
puppeteer-extra-plugin-stealth n'a pas été mis à jour depuis 2023. Découvrez pourquoi il échoue face aux systèmes anti-bot modernes et quelles alternatives utiliser.
Lire l’article →