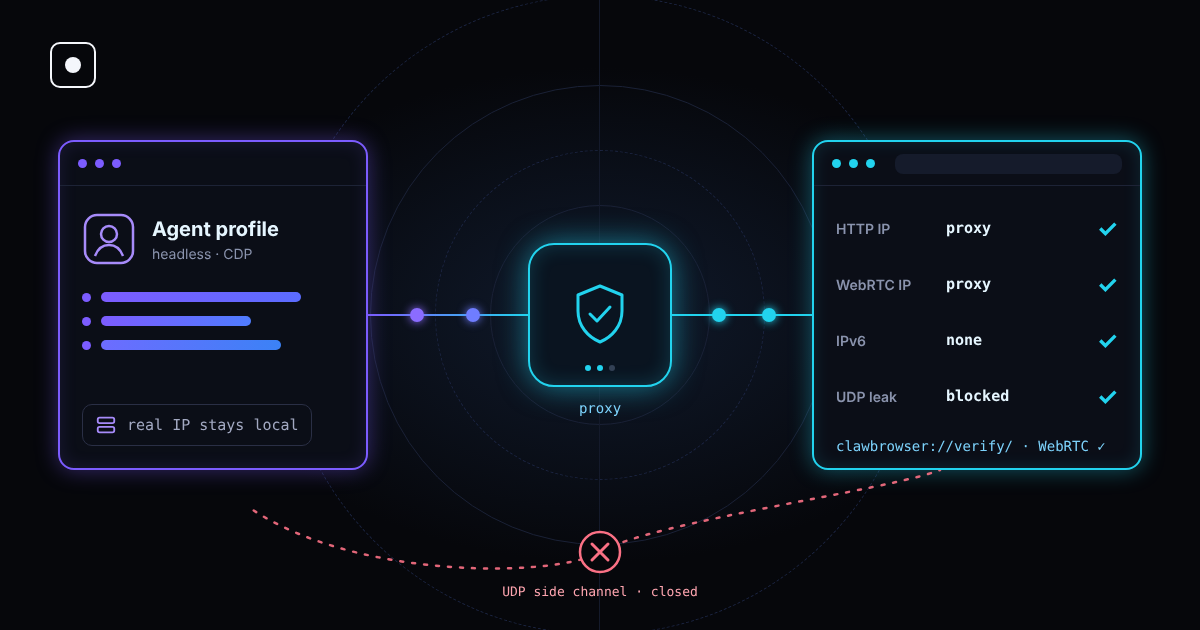
Metti il tuo agente dietro un proxy residenziale. Ogni richiesta di pagina ora parte da un indirizzo nel paese giusto. Poi il sito fa al browser un'altra domanda tramite WebRTC, e il browser risponde con l'indirizzo della macchina su cui il tuo agente gira davvero.
Questa è una fuga WebRTC. È uno dei modi più vecchi per vedere attraverso un proxy e funziona ancora contro molte configurazioni di automazione: il proxy è configurato correttamente, ma la fuga avviene da un'altra parte.
TL;DR: Un proxy cambia l'IP del normale traffico delle pagine. WebRTC può aprire una propria connessione UDP che salta il proxy e rivelare il tuo IP reale. I sistemi anti-bot confrontano i due indirizzi, e una discrepanza è un segnale forte. Anche disattivare WebRTC è un segnale. La soluzione è mantenere WebRTC funzionante ma impedirgli di usare qualsiasi percorso fuori dal proxy. Clawbrowser ora lo fa di default; puoi verificarlo su clawbrowser://verify/.
Cos'è una fuga WebRTC
WebRTC è la tecnologia del browser dietro videochiamate, chat vocale e condivisione dello schermo. Permette a due browser di parlare direttamente tra loro invece di far passare tutto da un server.
Per collegarsi direttamente, il browser deve scoprire a quali indirizzi è raggiungibile. Lo fa in un passaggio chiamato raccolta dei candidati ICE:
- Elenca le interfacce di rete della macchina.
- Chiede a un server STUN pubblico: «a quale indirizzo mi vedi?»
- Raccoglie tutti questi indirizzi come candidati che una pagina può leggere in JavaScript.
Niente di tutto questo richiede un permesso. Una pagina può creare un oggetto di connessione, avviare la raccolta, leggere i candidati e chiudere tutto in meno di un secondo, senza fotocamera, senza microfono e senza una chiamata visibile.
Il problema è il percorso. Il traffico delle pagine passa dal tuo proxy. La richiesta STUN viene inviata via UDP, e la maggior parte delle configurazioni proxy trasporta solo TCP. Se il browser può inviare UDP fuori dal proxy, il server STUN vede il tuo indirizzo reale e lo riporta alla pagina.
Quali indirizzi possono trapelare
| Indirizzo trapelato | Da dove arriva | Cosa dice al sito |
|---|---|---|
| IP pubblico | Risposta STUN via UDP fuori dal proxy | La tua rete reale: il server, l'ufficio o la casa da cui gira l'agente |
| IP locale | Interfacce di rete della macchina | La struttura della tua rete privata, ad es. 192.168.1.24 o 10.0.0.7 |
| Indirizzo IPv6 | Interfaccia o rotta IPv6 non coperta dal proxy | Un secondo indirizzo pubblico, spesso unico per la macchina |
Chrome moderno nasconde di default l'indirizzo locale dietro un nome .local casuale, quindi la fuga locale è meno comune di un tempo. Le fughe dell'IP pubblico e di IPv6 sono quelle che fanno ancora danni.
Perché conta per gli agenti IA
I sistemi anti-bot raramente bloccano una sessione per un singolo valore strano. La bloccano quando due segnali non concordano. Una fuga WebRTC crea proprio questo tipo di disaccordo:
- La richiesta arriva da un IP residenziale in Germania. WebRTC riporta un IP di datacenter in Virginia. È il caso più comune per gli agenti che girano su server cloud.
- Due utenti «diversi» mostrano lo stesso indirizzo WebRTC. Se molti profili lasciano trapelare lo stesso IP del server, il sito può collegarli tutti, per quanto diverse siano le loro impronte.
- L'IP del proxy è in un paese e quello di WebRTC in un altro. Ora fuso orario e lingua non concordano con uno dei due.
Un controllo WebRTC costa pochissimo al sito e viene eseguito prima che il tuo agente faccia qualsiasi cosa. Si affianca agli altri controlli di rete e di impronta che descriviamo nei 20 segnali usati dai sistemi anti-bot.
Come verificare una fuga WebRTC
Il test è semplice: confronta l'IP mostrato dal tuo proxy con ogni indirizzo riportato da WebRTC.
- Avvia il profilo del browser esattamente come lo usa il tuo agente, con lo stesso proxy.
- Controlla l'IP pubblico che il sito vede per le richieste normali. Deve essere l'IP del proxy.
- Apri una pagina di test per fughe WebRTC e guarda ogni candidato elencato.
- Se un indirizzo pubblico IPv4 o IPv6 è diverso dall'IP del proxy, hai una fuga.
Ripeti il test dopo ogni modifica al proxy, al profilo o alla macchina. Una configurazione che ha superato il test sul tuo portatile può comunque perdere su un server cloud con una rotta IPv6.
In Clawbrowser, la pagina di verifica integrata esegue questo controllo per te, insieme a quelli su proxy, fuso orario, lingua e impronta:
clawctl start --profile work --url clawbrowser://verify/ --json
clawctl verify --profile work --json
Soluzioni comuni e i loro compromessi
Ci sono diversi modi per fermare la fuga. Quasi tutti scambiano un segnale con un altro.
| Soluzione | Cosa fa | Compromesso |
|---|---|---|
| Disattivare del tutto WebRTC | Rimuove l'API WebRTC dalla pagina | Il vero Chrome ha sempre WebRTC. Un browser senza sembra automatizzato |
| Estensione che blocca WebRTC | Blocca o modifica i candidati in JavaScript | Le estensioni si possono rilevare, e molte nascondono solo l'IP locale |
Policy di Chrome default_public_interface_only |
Usa solo l'interfaccia pubblica predefinita | Invia comunque UDP fuori dal proxy, quindi l'IP pubblico può trapelare |
Policy di Chrome disable_non_proxied_udp |
Consente l'UDP di WebRTC solo tramite un proxy che lo supporta | Chiude la fuga; WebRTC resta disponibile ma non può aggirare il proxy |
| Far passare tutto il traffico da una VPN o un tunnel | Invia anche l'UDP nel tunnel | Serve configurare la rete su ogni macchina, e anche IPv6 va coperto |
Il punto chiave: «spento» non è la stessa cosa di «nascosto». Rimuovere WebRTC nasconde il tuo IP ma dice al sito che qualcosa è insolito. L'obiettivo è un browser che si comporti come un normale browser con WebRTC, ma che possa rivelare un solo indirizzo: quello del proxy.
Se usi Playwright o Puppeteer con Chromium standard, devi configurare tutto da solo: una policy di gestione degli IP per WebRTC, la copertura IPv6 e un test dopo ogni cambio di proxy. E tutto deve essere corretto su ogni macchina dove girano i tuoi agenti.
Come Clawbrowser gestisce WebRTC
Clawbrowser è un runtime Chromium gestito per agenti IA. Ogni profilo ha la sua impronta e il suo proxy, e il browser si occupa di mantenere coerenti rete e impronta.
Nell'ultimo aggiornamento abbiamo chiuso la fuga WebRTC a livello di browser:
- Il canale laterale è chiuso. WebRTC non può più inviare UDP che salta il proxy.
- WebRTC esiste ancora. Le pagine vedono un normale browser con WebRTC, non uno a cui è stata tolta l'API.
- Compare solo il proxy. Nel nostro test in produzione dopo la correzione, il profilo non ha mostrato alcun indirizzo diretto via WebRTC, solo il proxy.
- Viene verificato a ogni apertura della pagina di verifica. Nelle nostre prove con un proxy reale, il controllo WebRTC su
clawbrowser://verify/è passato 3 volte su 3.
Non serve aggiungere flag, policy o estensioni. Aggiorna e verifica il tuo profilo:
clawctl update
clawctl install --json
clawctl verify --profile work --json
Checklist prima di avviare un agente dietro un proxy
- WebRTC non riporta alcun indirizzo pubblico oltre al proxy.
- IPv6 è disattivato oppure passa anch'esso dal proxy.
- Le richieste DNS passano dal proxy, non dal tuo resolver locale.
- Fuso orario e lingua corrispondono alla posizione del proxy.
- Ogni profilo ha il suo proxy, così i profili non possono essere collegati tramite un indirizzo condiviso.
- Ricontrolli dopo ogni cambio di proxy, rotazione di profilo o passaggio a una nuova macchina.
Lo stack di difesa a 4 livelli spiega perché rete e impronta devono raccontare la stessa storia su ognuno di questi punti.
FAQ
Una VPN blocca le fughe WebRTC?
Solo se trasporta tutto il traffico, compresi UDP e IPv6. Una VPN che instrada solo IPv4 può comunque far trapelare un indirizzo IPv6. Le sole impostazioni proxy del browser di solito non coprono l'UDP di WebRTC.
Posso semplicemente disattivare WebRTC?
Ferma la fuga ma crea un nuovo segnale. Il normale Chrome ha sempre WebRTC, quindi un browser senza si nota. Meglio mantenere WebRTC e bloccare il percorso che aggira il proxy.
Chrome headless fa trapelare WebRTC?
Sì. La modalità headless cambia il modo in cui la pagina viene disegnata, non il modo in cui il browser si collega alla rete. Un browser headless dietro un proxy perde esattamente come uno visibile.
I proxy supportano UDP?
La maggior parte dei proxy HTTP no. Alcuni proxy SOCKS5 sì, ma molte configurazioni di automazione instradano comunque solo TCP. È proprio questo divario il motivo per cui WebRTC può aggirare il proxy.
Come verifico che Clawbrowser non abbia fughe?
Apri clawbrowser://verify/ nel tuo profilo oppure esegui clawctl verify --profile <name> --json. Il controllo WebRTC deve passare e l'unico indirizzo pubblico deve essere quello del tuo proxy.
Continue exploring
Ask AI how Clawbrowser helps
Continua a leggere
Articoli correlati

Web scraping senza essere rilevati: tecniche che reggono
Guida pratica al web scraping: ricognizione, HTTP o browser, estrazione dati, paginazione, sessioni e scala con Playwright.
Leggi l’articolo →
Puppeteer-Extra-Stealth è obsoleto: cosa usa l'automazione moderna
puppeteer-extra-plugin-stealth non viene aggiornato dal 2023. Ecco perché fallisce con i sistemi anti-bot moderni e cosa usare al suo posto.
Leggi l’articolo →