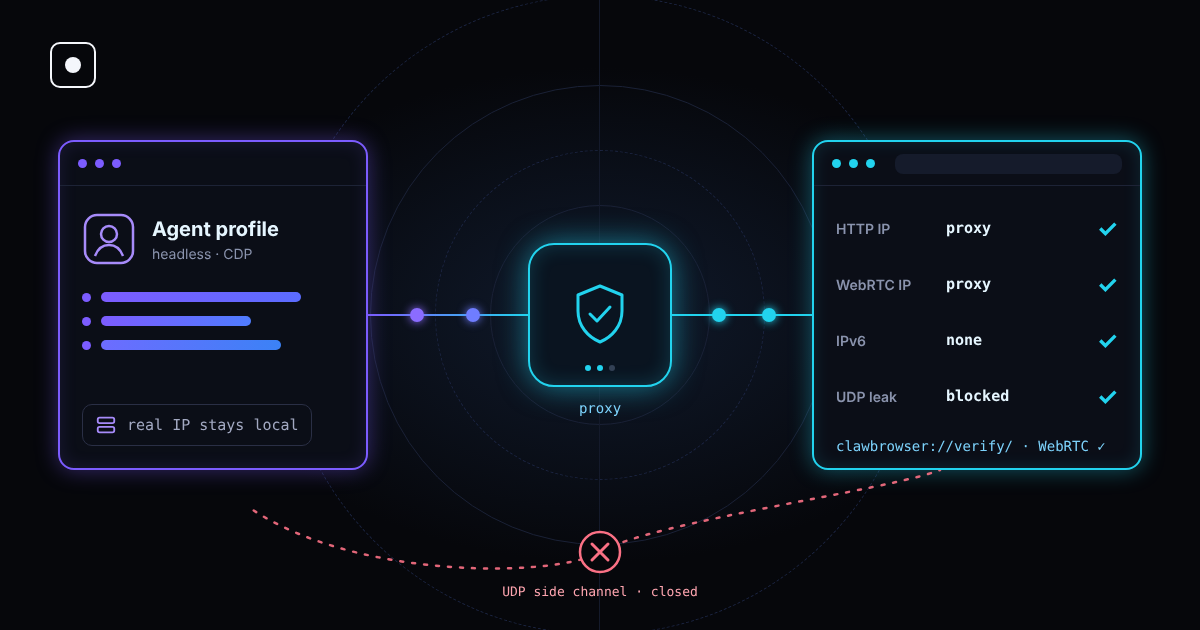
エージェントをレジデンシャルプロキシの背後に置いたとします。ページへのリクエストはすべて、正しい国のアドレスから送られるようになりました。ところがサイトが WebRTC 経由でブラウザにもう一つ質問すると、ブラウザはエージェントが実際に動いているマシンのアドレスで答えてしまいます。
これが WebRTC リークです。プロキシの向こう側を見抜く最も古い手法の一つで、今でも多くの自動化環境に通用します。プロキシ自体は正しく設定されていても、リークは別の場所で起きるからです。
TL;DR: プロキシは通常のページ通信の IP を変えます。しかし WebRTC はプロキシを通らない独自の UDP 接続を開き、本当の IP を明かしてしまうことがあります。アンチボットシステムは 2 つのアドレスを比較し、食い違いは強いシグナルになります。WebRTC を無効にすることもまたシグナルです。解決策は、WebRTC は動かしたまま、プロキシ外の経路を一切使わせないことです。Clawbrowser は現在これをデフォルトで行っており、clawbrowser://verify/ で確認できます。
WebRTC リークとは
WebRTC は、ビデオ通話、音声チャット、画面共有を支えるブラウザ技術です。すべてをサーバー経由で送る代わりに、2 つのブラウザが直接通信できるようにします。
直接つながるには、ブラウザは自分に到達できるアドレスを知る必要があります。これは ICE 候補の収集と呼ばれるステップで行われます。
- マシンのネットワークインターフェースを列挙する。
- 公開 STUN サーバーに「私はどのアドレスに見えますか?」と尋ねる。
- これらのアドレスをすべて候補として集め、ページが JavaScript で読めるようにする。
このどれにも許可ダイアログは必要ありません。ページは接続オブジェクトを作り、収集を始め、候補を読み取り、1 秒もかからずに閉じることができます。カメラもマイクも、目に見える通話も不要です。
問題は経路です。ページの通信はプロキシを通ります。STUN リクエストは UDP で送られますが、多くのプロキシ構成は TCP しか運びません。ブラウザがプロキシ外に UDP を送れる状態だと、STUN サーバーは本当のアドレスを見て、それをページに返してしまいます。
漏れる可能性のあるアドレス
| 漏れるアドレス | どこから来るか | サイトに何を伝えるか |
|---|---|---|
| パブリック IP | プロキシ外の UDP による STUN 応答 | 本当のネットワーク。エージェントが動くサーバー、オフィス、自宅 |
| ローカル IP | マシンのネットワークインターフェース | プライベートネットワークの構成。例: 192.168.1.24、10.0.0.7 |
| IPv6 アドレス | プロキシがカバーしない IPv6 インターフェースや経路 | 2 つ目のパブリックアドレス。多くの場合マシン固有 |
最近の Chrome はデフォルトでローカルアドレスをランダムな .local 名の裏に隠すため、ローカルのリークは以前ほど多くありません。今も問題になるのはパブリック IP と IPv6 のリークです。
AI エージェントにとってなぜ重要か
アンチボットシステムが、一つの不自然な値だけでセッションをブロックすることはまれです。ブロックするのは 2 つのシグナルが食い違ったときです。WebRTC リークはまさにその食い違いを生みます。
- リクエストはドイツのレジデンシャル IP から来ているのに、WebRTC はバージニアのデータセンター IP を報告する。 クラウドサーバーで動くエージェントで最もよくあるケースです。
- 「別々の」ユーザー 2 人が同じ WebRTC アドレスを示す。 多くのプロファイルが同じサーバー IP を漏らしていれば、フィンガープリントがどれほど違っても、サイトはそれらをすべて結び付けられます。
- プロキシの IP はある国、WebRTC の IP は別の国。 タイムゾーンと言語がどちらか一方と合わなくなります。
WebRTC のチェックはサイトにとってほぼコストがかからず、エージェントが何かをする前に実行されます。これは、アンチボットシステムが使う 20 のシグナルで解説した他のネットワークやフィンガープリントのチェックと並んで行われます。
WebRTC リークのテスト方法
テストは簡単です。プロキシが示す IP と、WebRTC が報告するすべてのアドレスを比べます。
- エージェントが使うのとまったく同じ方法で、同じプロキシを使ってブラウザプロファイルを起動する。
- 通常のリクエストでサイトに見えているパブリック IP を確認する。プロキシの IP になっているはずです。
- WebRTC リークのテストページを開き、表示されるすべての候補を確認する。
- プロキシの IP と異なるパブリックな IPv4 または IPv6 アドレスがあれば、リークしています。
プロキシ、プロファイル、マシンを変更するたびにテストをやり直してください。ノート PC では合格した構成でも、IPv6 経路を持つクラウドサーバーではリークすることがあります。
Clawbrowser では、組み込みの検証ページがプロキシ、タイムゾーン、言語、フィンガープリントのチェックと並んで、このチェックを自動で行います。
clawctl start --profile work --url clawbrowser://verify/ --json
clawctl verify --profile work --json
よくある対策とそのトレードオフ
リークを止める方法はいくつかありますが、ほとんどは一つのシグナルを別のシグナルと引き換えにします。
| 対策 | 何をするか | トレードオフ |
|---|---|---|
| WebRTC を完全に無効化する | ページから WebRTC API を取り除く | 本物の Chrome には必ず WebRTC がある。ない場合は自動化に見える |
| WebRTC をブロックする拡張機能 | JavaScript で候補をブロックまたは書き換える | 拡張機能は検出可能で、多くはローカル IP しか隠さない |
Chrome ポリシー default_public_interface_only |
デフォルトのパブリックインターフェースのみを使う | UDP はプロキシ外に送られ続けるため、パブリック IP が漏れうる |
Chrome ポリシー disable_non_proxied_udp |
対応するプロキシ経由でのみ WebRTC の UDP を許可する | リークを塞ぐ。WebRTC は使えるが、プロキシを迂回できない |
| すべての通信を VPN やトンネルに通す | UDP もトンネル経由で送る | マシンごとにネットワーク設定が必要で、IPv6 もカバーする必要がある |
要点は、「無効」と「隠れている」は同じではないということです。WebRTC を取り除けば IP は隠れますが、何かがおかしいとサイトに伝えてしまいます。目指すべきは、WebRTC を持つ普通のブラウザとして振る舞いながら、明かしうる唯一のアドレスがプロキシのものであるブラウザです。
標準の Chromium で Playwright や Puppeteer を使う場合、これを自分で設定する必要があります。WebRTC の IP 処理ポリシー、IPv6 のカバー、そしてプロキシを変えるたびのテストです。しかも、エージェントが動くすべてのマシンで正しく設定されていなければなりません。
Clawbrowser の WebRTC への対応
Clawbrowser は AI エージェント向けのマネージド Chromium ランタイムです。各プロファイルには固有のフィンガープリントとプロキシがあり、ネットワークとフィンガープリントの整合性はブラウザが担います。
最新のアップデートで、私たちはブラウザレベルで WebRTC リークを塞ぎました。
- サイドチャネルは閉じられています。 WebRTC はもうプロキシを迂回する UDP を送れません。
- WebRTC は引き続き存在します。 ページから見えるのは、API を取り除かれたブラウザではなく、WebRTC を備えた普通のブラウザです。
- 見えるのはプロキシだけです。 修正後の本番環境テストでは、プロファイルは WebRTC で直接のアドレスを一切示さず、プロキシだけが表示されました。
- 検証ページを開くたびにチェックされます。 実際のプロキシを使ったテストでは、
clawbrowser://verify/の WebRTC チェックは 3 回中 3 回合格しました。
フラグ、ポリシー、拡張機能を追加する必要はありません。アップデートしてプロファイルを確認してください。
clawctl update
clawctl install --json
clawctl verify --profile work --json
プロキシの背後でエージェントを動かす前のチェックリスト
- WebRTC がプロキシ以外のパブリックアドレスを報告していない。
- IPv6 が無効になっているか、同じくプロキシを通っている。
- DNS リクエストがローカルのリゾルバーではなくプロキシを通っている。
- タイムゾーンと言語 がプロキシの所在地と一致している。
- 各プロファイル が専用のプロキシを持ち、共有アドレスでプロファイル同士が結び付けられない。
- プロキシの変更、プロファイルのローテーション、新しいマシンへの移行のたびに 再確認している。
4 層の防御スタックの記事では、これらすべての点でネットワークとフィンガープリントが同じストーリーを語らなければならない理由を説明しています。
FAQ
VPN で WebRTC リークは防げますか?
UDP と IPv6 を含むすべての通信を運ぶ場合に限ります。IPv4 だけをトンネルする VPN では、IPv6 アドレスが漏れる可能性があります。ブラウザのプロキシ設定だけでは、通常 WebRTC の UDP はカバーされません。
WebRTC を無効にするだけでいいですか?
リークは止まりますが、新しいシグナルが生まれます。普通の Chrome には必ず WebRTC があるため、ないブラウザは目立ちます。WebRTC は残したまま、プロキシを迂回する経路をブロックする方が良い方法です。
ヘッドレス Chrome でも WebRTC は漏れますか?
はい。ヘッドレスモードが変えるのはページの描画方法で、ブラウザのネットワーク接続方法ではありません。プロキシの背後にあるヘッドレスブラウザは、表示ありのブラウザと同じように漏れます。
プロキシは UDP に対応していますか?
ほとんどの HTTP プロキシは対応していません。SOCKS5 プロキシの一部は対応していますが、多くの自動化環境では依然として TCP しかルーティングしていません。このギャップこそが、WebRTC がプロキシを迂回できる理由です。
Clawbrowser がリークしていないことはどう確認できますか?
プロファイルで clawbrowser://verify/ を開くか、clawctl verify --profile <name> --json を実行してください。WebRTC チェックが合格し、唯一のパブリックアドレスがプロキシのものであれば問題ありません。
Continue exploring
Ask AI how Clawbrowser helps
続きを読む

