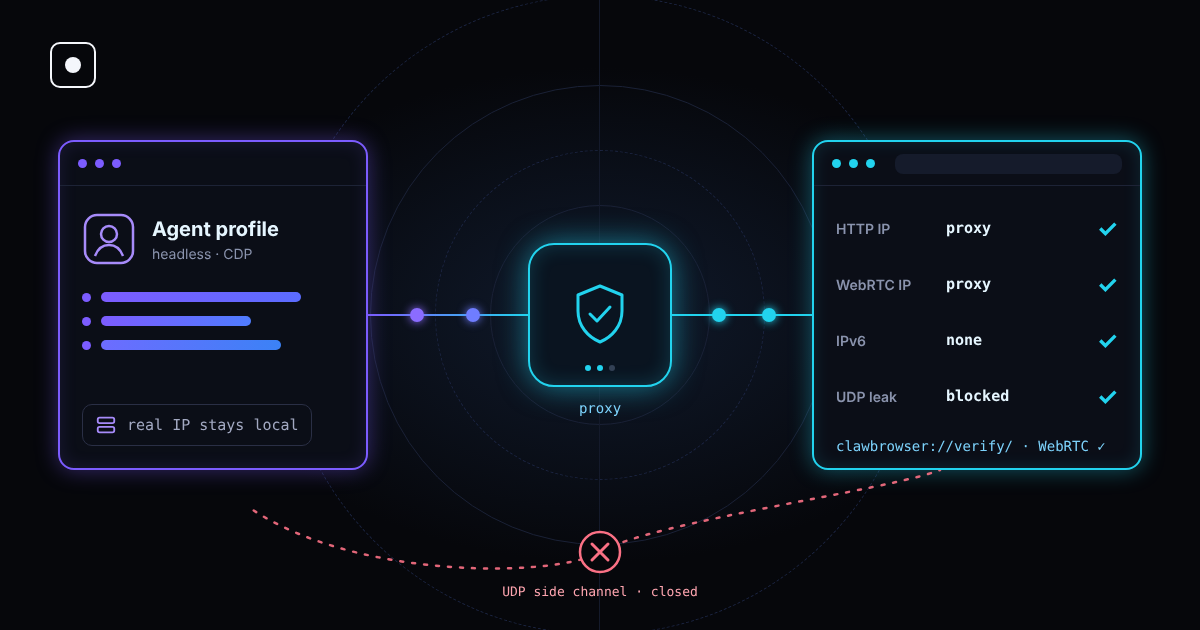
에이전트를 레지덴셜 프록시 뒤에 둡니다. 이제 모든 페이지 요청은 올바른 국가의 주소에서 나갑니다. 그런데 사이트가 WebRTC를 통해 브라우저에 질문을 하나 더 던지면, 브라우저는 에이전트가 실제로 실행 중인 머신의 주소로 답합니다.
이것이 WebRTC 유출입니다. 프록시 너머를 들여다보는 가장 오래된 방법 중 하나이며, 지금도 많은 자동화 환경에서 통합니다. 프록시는 제대로 설정되어 있지만 유출은 다른 곳에서 일어나기 때문입니다.
TL;DR: 프록시는 일반 페이지 트래픽의 IP를 바꿉니다. 하지만 WebRTC는 프록시를 건너뛰는 자체 UDP 연결을 열어 실제 IP를 드러낼 수 있습니다. 안티봇 시스템은 두 주소를 비교하며, 불일치는 강한 신호입니다. WebRTC를 끄는 것도 신호입니다. 해결책은 WebRTC를 계속 동작하게 두되 프록시 밖의 경로는 전혀 쓰지 못하게 막는 것입니다. Clawbrowser는 이제 이것을 기본으로 처리하며, clawbrowser://verify/에서 확인할 수 있습니다.
WebRTC 유출이란
WebRTC는 화상 통화, 음성 채팅, 화면 공유를 가능하게 하는 브라우저 기술입니다. 모든 것을 서버를 통해 보내는 대신 두 브라우저가 직접 통신하도록 해 줍니다.
직접 연결하려면 브라우저는 자신에게 도달할 수 있는 주소를 알아내야 합니다. 이는 ICE 후보 수집이라는 단계에서 이루어집니다.
- 머신의 네트워크 인터페이스를 나열합니다.
- 공개 STUN 서버에 "내가 어떤 주소로 보이나요?"라고 묻습니다.
- 이 모든 주소를 페이지가 JavaScript로 읽을 수 있는 후보로 모읍니다.
이 과정에는 권한 요청이 전혀 필요 없습니다. 페이지는 연결 객체를 만들고, 수집을 시작하고, 후보를 읽은 뒤 1초도 안 되어 닫을 수 있습니다. 카메라도, 마이크도, 눈에 보이는 통화도 필요 없습니다.
문제는 경로입니다. 페이지 트래픽은 프록시를 거칩니다. STUN 요청은 UDP로 전송되는데, 대부분의 프록시 구성은 TCP만 전달합니다. 브라우저가 프록시 밖으로 UDP를 보낼 수 있으면 STUN 서버는 실제 주소를 보고 이를 페이지에 다시 알려 줍니다.
유출될 수 있는 주소
| 유출 주소 | 출처 | 사이트에 알려 주는 것 |
|---|---|---|
| 공인 IP | 프록시 밖 UDP로 받은 STUN 응답 | 실제 네트워크: 에이전트가 실행되는 서버, 사무실 또는 집 |
| 로컬 IP | 머신의 네트워크 인터페이스 | 사설 네트워크 구성, 예: 192.168.1.24 또는 10.0.0.7 |
| IPv6 주소 | 프록시가 다루지 않는 IPv6 인터페이스 또는 경로 | 두 번째 공인 주소, 흔히 머신마다 고유함 |
최신 Chrome은 기본적으로 로컬 주소를 무작위 .local 이름 뒤에 숨기므로 로컬 유출은 예전보다 드뭅니다. 여전히 문제가 되는 것은 공인 IP와 IPv6 유출입니다.
AI 에이전트에게 왜 중요한가
안티봇 시스템은 이상한 값 하나 때문에 세션을 차단하는 일이 드뭅니다. 두 신호가 서로 맞지 않을 때 차단합니다. WebRTC 유출은 바로 그런 불일치를 만듭니다.
- 요청은 독일의 레지덴셜 IP에서 오는데, WebRTC는 버지니아의 데이터센터 IP를 보고합니다. 클라우드 서버에서 실행되는 에이전트에서 가장 흔한 경우입니다.
- "서로 다른" 두 사용자가 같은 WebRTC 주소를 보입니다. 많은 프로필이 같은 서버 IP를 유출하면, 핑거프린트가 아무리 달라도 사이트는 이들을 모두 연결할 수 있습니다.
- 프록시 IP는 한 나라에, WebRTC IP는 다른 나라에 있습니다. 이제 시간대와 언어가 둘 중 하나와 맞지 않게 됩니다.
WebRTC 검사는 사이트 입장에서 비용이 거의 들지 않으며, 에이전트가 무언가를 하기도 전에 실행됩니다. 이는 안티봇 시스템이 사용하는 20가지 신호에서 설명한 다른 네트워크 및 핑거프린트 검사와 함께 이루어집니다.
WebRTC 유출 테스트 방법
테스트는 간단합니다. 프록시가 보여 주는 IP와 WebRTC가 보고하는 모든 주소를 비교하세요.
- 에이전트가 사용하는 것과 똑같이, 같은 프록시로 브라우저 프로필을 실행합니다.
- 일반 요청에서 사이트가 보는 공인 IP를 확인합니다. 프록시 IP여야 합니다.
- WebRTC 유출 테스트 페이지를 열고 표시되는 모든 후보를 확인합니다.
- 프록시 IP와 다른 공인 IPv4 또는 IPv6 주소가 있다면 유출이 있는 것입니다.
프록시, 프로필, 머신을 바꿀 때마다 테스트를 다시 실행하세요. 노트북에서 통과한 구성도 IPv6 경로가 있는 클라우드 서버에서는 유출될 수 있습니다.
Clawbrowser에서는 내장 검증 페이지가 프록시, 시간대, 언어, 핑거프린트 검사와 함께 이 검사를 대신 수행합니다.
clawctl start --profile work --url clawbrowser://verify/ --json
clawctl verify --profile work --json
흔한 해결책과 그 대가
유출을 막는 방법은 여러 가지가 있습니다. 대부분은 하나의 신호를 다른 신호와 맞바꿉니다.
| 해결책 | 하는 일 | 대가 |
|---|---|---|
| WebRTC 완전 비활성화 | 페이지에서 WebRTC API를 제거 | 실제 Chrome에는 항상 WebRTC가 있음. 없는 브라우저는 자동화로 보임 |
| WebRTC 차단 확장 프로그램 | JavaScript에서 후보를 차단하거나 수정 | 확장 프로그램은 탐지될 수 있고, 다수는 로컬 IP만 숨김 |
Chrome 정책 default_public_interface_only |
기본 공인 인터페이스만 사용 | 여전히 프록시 밖으로 UDP를 보내므로 공인 IP가 유출될 수 있음 |
Chrome 정책 disable_non_proxied_udp |
이를 지원하는 프록시를 통해서만 WebRTC UDP 허용 | 유출을 막음. WebRTC는 사용 가능하지만 프록시를 우회할 수 없음 |
| 모든 트래픽을 VPN이나 터널로 라우팅 | UDP도 터널로 전송 | 머신마다 네트워크 설정이 필요하고 IPv6도 다뤄야 함 |
핵심은 이것입니다. "꺼짐"은 "숨김"과 같지 않습니다. WebRTC를 제거하면 IP는 숨겨지지만 사이트에 무언가 이상하다고 알려 주게 됩니다. 목표는 WebRTC가 있는 평범한 브라우저처럼 동작하면서, 드러낼 수 있는 주소는 오직 프록시 주소뿐인 브라우저입니다.
표준 Chromium으로 Playwright나 Puppeteer를 쓴다면 이것을 직접 설정해야 합니다. WebRTC IP 처리 정책, IPv6 대응, 그리고 프록시를 바꿀 때마다의 테스트입니다. 그리고 에이전트가 실행되는 모든 머신에서 이것이 올바르게 설정되어 있어야 합니다.
Clawbrowser는 WebRTC를 어떻게 처리하나
Clawbrowser는 AI 에이전트를 위한 관리형 Chromium 런타임입니다. 각 프로필은 고유한 핑거프린트와 프록시를 가지며, 네트워크와 핑거프린트의 일관성은 브라우저가 책임집니다.
최신 업데이트에서 우리는 브라우저 수준에서 WebRTC 유출을 막았습니다.
- 사이드 채널이 닫혔습니다. WebRTC는 더 이상 프록시를 건너뛰는 UDP를 보낼 수 없습니다.
- WebRTC는 그대로 있습니다. 페이지는 API가 제거된 브라우저가 아니라 WebRTC가 있는 평범한 브라우저를 봅니다.
- 프록시만 보입니다. 수정 후 프로덕션 테스트에서 프로필은 WebRTC로 어떤 직접 주소도 보이지 않았고, 프록시만 나타났습니다.
- 검증 페이지를 열 때마다 확인됩니다. 실제 프록시로 진행한 테스트에서
clawbrowser://verify/의 WebRTC 검사는 3번 중 3번 통과했습니다.
플래그, 정책, 확장 프로그램을 추가할 필요가 없습니다. 업데이트하고 프로필을 확인하세요.
clawctl update
clawctl install --json
clawctl verify --profile work --json
프록시 뒤에서 에이전트를 실행하기 전 체크리스트
- WebRTC가 프록시 외의 공인 주소를 보고하지 않는다.
- IPv6가 꺼져 있거나 역시 프록시를 거친다.
- DNS 요청이 로컬 리졸버가 아니라 프록시를 거친다.
- 시간대와 언어가 프록시 위치와 일치한다.
- 각 프로필이 자체 프록시를 가져, 공유 주소로 프로필들이 연결되지 않는다.
- 프록시 변경, 프로필 교체, 새 머신으로의 이동 후마다 다시 확인한다.
4계층 방어 스택 글에서는 이 모든 지점에서 네트워크와 핑거프린트가 같은 이야기를 해야 하는 이유를 설명합니다.
FAQ
VPN으로 WebRTC 유출을 막을 수 있나요?
UDP와 IPv6를 포함한 모든 트래픽을 전달할 때만 가능합니다. IPv4만 터널링하는 VPN은 여전히 IPv6 주소를 유출할 수 있습니다. 브라우저의 프록시 설정만으로는 보통 WebRTC UDP가 다뤄지지 않습니다.
그냥 WebRTC를 끄면 되나요?
유출은 멈추지만 새로운 신호가 생깁니다. 일반 Chrome에는 항상 WebRTC가 있으므로 없는 브라우저는 눈에 띕니다. WebRTC는 유지하고 프록시를 우회하는 경로를 막는 편이 낫습니다.
헤드리스 Chrome도 WebRTC로 유출되나요?
네. 헤드리스 모드는 페이지를 그리는 방식을 바꿀 뿐, 브라우저가 네트워크에 연결하는 방식은 바꾸지 않습니다. 프록시 뒤의 헤드리스 브라우저도 화면이 있는 브라우저와 똑같이 유출됩니다.
프록시는 UDP를 지원하나요?
대부분의 HTTP 프록시는 지원하지 않습니다. 일부 SOCKS5 프록시는 지원하지만, 많은 자동화 환경은 여전히 TCP만 라우팅합니다. 바로 이 틈 때문에 WebRTC가 프록시를 우회할 수 있습니다.
Clawbrowser가 유출되지 않는지 어떻게 확인하나요?
프로필에서 clawbrowser://verify/를 열거나 clawctl verify --profile <name> --json을 실행하세요. WebRTC 검사가 통과하고, 유일한 공인 주소가 프록시 주소여야 합니다.
Continue exploring
Ask AI how Clawbrowser helps
계속 읽기

