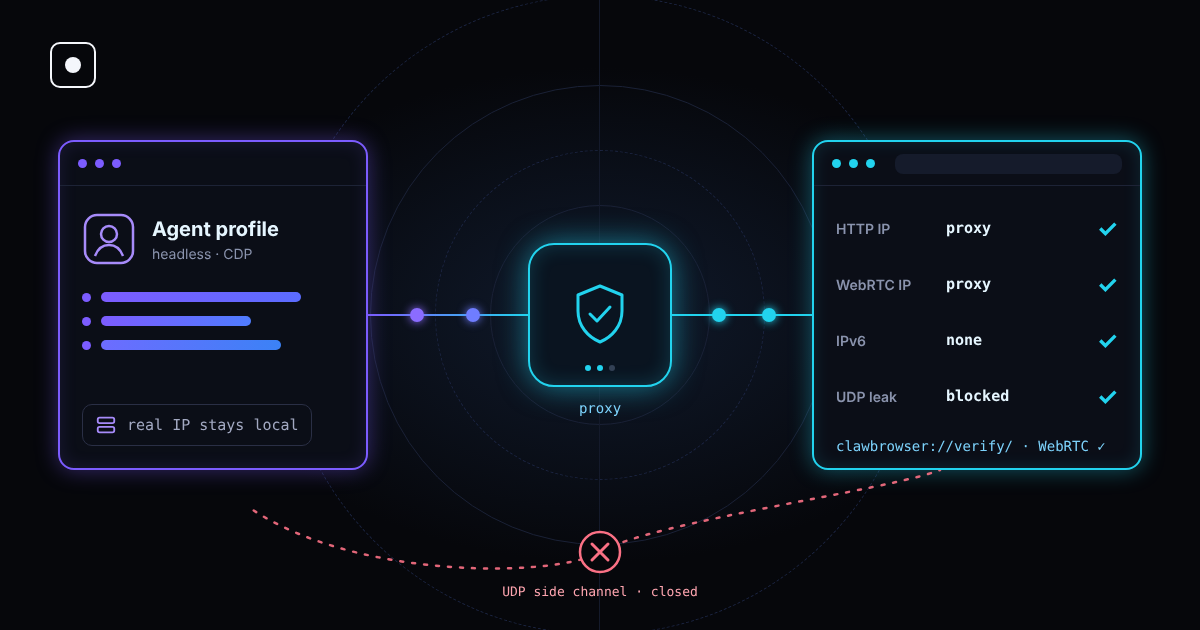
Ustawiasz swojego agenta za proxy rezydencjalnym. Każde żądanie strony wychodzi teraz z adresu we właściwym kraju. Potem strona zadaje przeglądarce jeszcze jedno pytanie przez WebRTC, a przeglądarka odpowiada adresem maszyny, na której agent naprawdę działa.
To jest wyciek WebRTC. To jeden z najstarszych sposobów, by zajrzeć za proxy, i wciąż działa przeciwko wielu konfiguracjom automatyzacji: proxy jest ustawione poprawnie, ale wyciek dzieje się gdzie indziej.
TL;DR: Proxy zmienia IP dla zwykłego ruchu stron. WebRTC może otworzyć własne połączenie UDP z pominięciem proxy i ujawnić Twój prawdziwy IP. Systemy antybotowe porównują oba adresy, a rozbieżność to silny sygnał. Wyłączone WebRTC też jest sygnałem. Rozwiązanie: zostawić działające WebRTC, ale zablokować mu każdą drogę poza proxy. Clawbrowser robi to teraz domyślnie; możesz to sprawdzić na clawbrowser://verify/.
Czym jest wyciek WebRTC
WebRTC to technologia przeglądarki stojąca za rozmowami wideo, czatem głosowym i udostępnianiem ekranu. Pozwala dwóm przeglądarkom komunikować się bezpośrednio, zamiast przesyłać wszystko przez serwer.
Aby połączyć się bezpośrednio, przeglądarka musi ustalić, pod jakimi adresami jest osiągalna. Robi to w kroku zwanym zbieraniem kandydatów ICE:
- Wypisuje interfejsy sieciowe maszyny.
- Pyta publiczny serwer STUN: „pod jakim adresem mnie widzisz?"
- Zbiera wszystkie te adresy jako kandydatów, których strona może odczytać w JavaScripcie.
Nic z tego nie wymaga zgody użytkownika. Strona może utworzyć obiekt połączenia, rozpocząć zbieranie, odczytać kandydatów i zamknąć wszystko w niecałą sekundę, bez kamery, bez mikrofonu i bez widocznego połączenia.
Problemem jest trasa. Ruch stron idzie przez Twoje proxy. Zapytanie STUN jest wysyłane przez UDP, a większość konfiguracji proxy przenosi tylko TCP. Jeśli przeglądarka może wysyłać UDP poza proxy, serwer STUN widzi Twój prawdziwy adres i zwraca go stronie.
Jakie adresy mogą wyciec
| Ujawniony adres | Skąd pochodzi | Co mówi stronie |
|---|---|---|
| Publiczny IP | Odpowiedź STUN przez UDP poza proxy | Twoją prawdziwą sieć: serwer, biuro lub dom, z którego działa agent |
| Lokalny IP | Interfejsy sieciowe maszyny | Układ Twojej sieci prywatnej, np. 192.168.1.24 lub 10.0.0.7 |
| Adres IPv6 | Interfejs lub trasa IPv6, której proxy nie obejmuje | Drugi publiczny adres, często unikalny dla maszyny |
Nowoczesny Chrome domyślnie ukrywa adres lokalny za losową nazwą .local, więc wyciek lokalny zdarza się rzadziej niż kiedyś. Groźne pozostają wycieki publicznego IP i IPv6.
Dlaczego to ważne dla agentów AI
Systemy antybotowe rzadko blokują sesję z powodu jednej dziwnej wartości. Blokują ją, gdy dwa sygnały sobie przeczą. Wyciek WebRTC tworzy dokładnie taką sprzeczność:
- Żądanie przychodzi z rezydencjalnego IP w Niemczech. WebRTC podaje IP centrum danych w Wirginii. To najczęstszy przypadek u agentów działających na serwerach w chmurze.
- Dwóch „różnych" użytkowników ma ten sam adres WebRTC. Jeśli wiele profili ujawnia ten sam IP serwera, strona może je wszystkie powiązać, bez względu na to, jak różne są ich odciski.
- IP proxy jest w jednym kraju, a IP z WebRTC w innym. Strefa czasowa i język nie zgadzają się teraz z jednym z nich.
Sprawdzenie WebRTC prawie nic nie kosztuje stronę i wykonuje się, zanim agent cokolwiek zrobi. Stoi obok innych kontroli sieci i odcisku, które opisujemy w artykule o 20 sygnałach używanych przez systemy antybotowe.
Jak sprawdzić wyciek WebRTC
Test jest prosty: porównaj IP pokazywany przez proxy z każdym adresem, który zgłasza WebRTC.
- Uruchom profil przeglądarki dokładnie tak, jak używa go agent, z tym samym proxy.
- Sprawdź publiczny IP, który strona widzi przy zwykłych żądaniach. Powinien to być IP proxy.
- Otwórz stronę testu wycieku WebRTC i przejrzyj każdego wymienionego kandydata.
- Jeśli jakikolwiek publiczny adres IPv4 lub IPv6 różni się od IP proxy, masz wyciek.
Powtarzaj test po każdej zmianie proxy, profilu lub maszyny. Konfiguracja, która przeszła test na laptopie, może wciąż przeciekać na serwerze w chmurze z trasą IPv6.
W Clawbrowser wbudowana strona weryfikacji robi to za Ciebie, razem ze sprawdzeniem proxy, strefy czasowej, języka i odcisku:
clawctl start --profile work --url clawbrowser://verify/ --json
clawctl verify --profile work --json
Popularne rozwiązania i ich wady
Wyciek można zatrzymać na kilka sposobów. Większość z nich zamienia jeden sygnał na inny.
| Rozwiązanie | Co robi | Wada |
|---|---|---|
| Całkowite wyłączenie WebRTC | Usuwa API WebRTC ze strony | Prawdziwy Chrome zawsze ma WebRTC. Przeglądarka bez niego wygląda na zautomatyzowaną |
| Rozszerzenie blokujące WebRTC | Blokuje lub edytuje kandydatów w JavaScripcie | Rozszerzenia da się wykryć, a wiele ukrywa tylko lokalny IP |
Zasada Chrome default_public_interface_only |
Używa tylko domyślnego publicznego interfejsu | Nadal wysyła UDP poza proxy, więc publiczny IP może wyciec |
Zasada Chrome disable_non_proxied_udp |
Dopuszcza UDP WebRTC tylko przez proxy, które je obsługuje | Zamyka wyciek; WebRTC pozostaje dostępne, ale nie może ominąć proxy |
| Cały ruch przez VPN lub tunel | Wysyła przez tunel także UDP | Wymaga konfiguracji sieci na każdej maszynie, a IPv6 też musi być objęte |
Najważniejsze: „wyłączone" to nie to samo co „ukryte". Usunięcie WebRTC ukrywa IP, ale mówi stronie, że coś jest nietypowe. Celem jest przeglądarka, która zachowuje się jak zwykła przeglądarka z WebRTC, ale może pokazać tylko jeden adres: adres proxy.
Jeśli używasz Playwright lub Puppeteer ze standardowym Chromium, musisz to ustawić sam: zasadę obsługi IP dla WebRTC, pokrycie IPv6 i test po każdej zmianie proxy. I wszystko musi być poprawne na każdej maszynie, na której działają Twoi agenci.
Jak Clawbrowser obsługuje WebRTC
Clawbrowser to zarządzane środowisko Chromium dla agentów AI. Każdy profil ma własny odcisk i własne proxy, a przeglądarka dba o to, by sieć i odcisk były spójne.
W ostatniej aktualizacji zamknęliśmy wyciek WebRTC na poziomie przeglądarki:
- Kanał boczny jest wyłączony. WebRTC nie może już wysyłać UDP z pominięciem proxy.
- WebRTC nadal istnieje. Strony widzą zwykłą przeglądarkę z WebRTC, a nie taką z usuniętym API.
- Widać tylko proxy. W naszym teście produkcyjnym po poprawce profil nie pokazał przez WebRTC żadnego bezpośredniego adresu, tylko proxy.
- Jest to sprawdzane przy każdym otwarciu strony weryfikacji. W naszych testach z prawdziwym proxy kontrola WebRTC na
clawbrowser://verify/przeszła 3 razy na 3.
Nie musisz dodawać flag, zasad ani rozszerzeń. Zaktualizuj i sprawdź profil:
clawctl update
clawctl install --json
clawctl verify --profile work --json
Lista kontrolna przed uruchomieniem agenta za proxy
- WebRTC nie zgłasza żadnego publicznego adresu poza proxy.
- IPv6 jest wyłączone albo też idzie przez proxy.
- Zapytania DNS idą przez proxy, a nie przez lokalny resolver.
- Strefa czasowa i język pasują do lokalizacji proxy.
- Każdy profil ma własne proxy, żeby profili nie dało się powiązać jednym wspólnym adresem.
- Sprawdzasz ponownie po każdej zmianie proxy, rotacji profilu lub przeniesieniu na nową maszynę.
Artykuł o 4-warstwowym stosie obrony wyjaśnia, dlaczego sieć i odcisk muszą opowiadać tę samą historię w każdym z tych punktów.
FAQ
Czy VPN zapobiega wyciekom WebRTC?
Tylko jeśli przenosi cały ruch, w tym UDP i IPv6. VPN, który tuneluje tylko IPv4, wciąż może ujawnić adres IPv6. Same ustawienia proxy w przeglądarce zwykle nie obejmują UDP z WebRTC.
Czy można po prostu wyłączyć WebRTC?
To zatrzyma wyciek, ale stworzy nowy sygnał. Zwykły Chrome zawsze ma WebRTC, więc przeglądarka bez niego się wyróżnia. Lepiej zostawić WebRTC i zablokować drogę omijającą proxy.
Czy headless Chrome ujawnia IP przez WebRTC?
Tak. Tryb headless zmienia sposób rysowania strony, a nie sposób łączenia się przeglądarki z siecią. Przeglądarka headless za proxy przecieka tak samo jak widoczna.
Czy proxy obsługują UDP?
Większość proxy HTTP nie. Niektóre proxy SOCKS5 tak, ale wiele konfiguracji automatyzacji nadal kieruje przez proxy tylko TCP. Właśnie ta luka pozwala WebRTC ominąć proxy.
Jak sprawdzić, że Clawbrowser nie przecieka?
Otwórz clawbrowser://verify/ w swoim profilu albo uruchom clawctl verify --profile <name> --json. Kontrola WebRTC powinna przejść, a jedynym publicznym adresem powinien być adres Twojego proxy.
Continue exploring
Ask AI how Clawbrowser helps
Czytaj dalej
Powiązane artykuły

Web scraping bez wykrycia: techniki, które nadal działają
Praktyczny przewodnik po web scrapingu: rozpoznanie, HTTP czy browser, ekstrakcja danych, paginacja, sesje i skala z Playwright.
Czytaj artykuł →
CDP vs MCP: kiedy stosować który protokół do sterowania przeglądarką przez AI
CDP steruje przeglądarką. MCP łączy AI. Dowiedz się, kiedy użyć Chrome DevTools Protocol, a kiedy Model Context Protocol do automatyzacji przeglądarki przez agentów AI.
Czytaj artykuł →