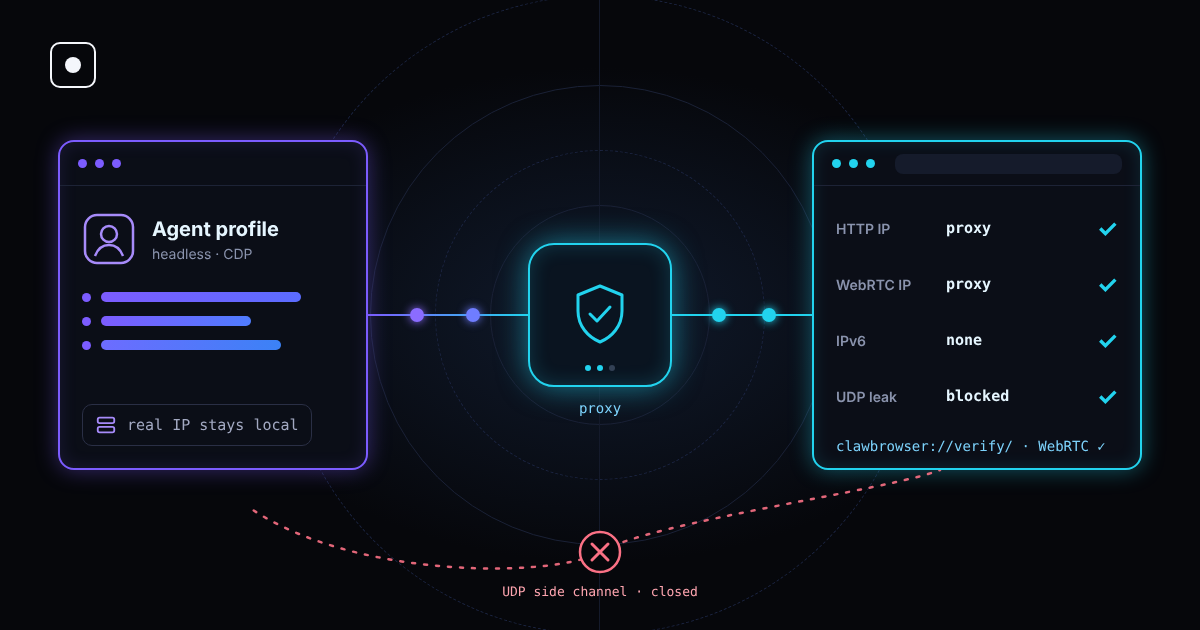
Você coloca seu agente atrás de um proxy residencial. Cada requisição de página agora sai de um endereço no país certo. Então o site faz mais uma pergunta ao navegador pelo WebRTC, e o navegador responde com o endereço da máquina onde seu agente realmente roda.
Isso é um vazamento de WebRTC. É uma das formas mais antigas de enxergar através de um proxy e ainda funciona contra muitas configurações de automação: o proxy está configurado corretamente, mas o vazamento acontece em outro lugar.
TL;DR: Um proxy troca o IP do tráfego normal das páginas. O WebRTC pode abrir a própria conexão UDP que pula o proxy e revelar seu IP real. Sistemas antibot comparam os dois endereços, e uma diferença é um sinal forte. Desativar o WebRTC também é um sinal. A solução é manter o WebRTC funcionando, mas impedir que ele use qualquer caminho fora do proxy. O Clawbrowser agora faz isso por padrão; você pode conferir em clawbrowser://verify/.
O que é um vazamento de WebRTC
WebRTC é a tecnologia do navegador por trás de chamadas de vídeo, chat de voz e compartilhamento de tela. Ela permite que dois navegadores conversem diretamente em vez de mandar tudo por um servidor.
Para se conectar diretamente, o navegador precisa descobrir em quais endereços pode ser alcançado. Ele faz isso numa etapa chamada coleta de candidatos ICE:
- Lista as interfaces de rede da máquina.
- Pergunta a um servidor STUN público: "em que endereço você me vê?"
- Reúne todos esses endereços como candidatos que uma página pode ler em JavaScript.
Nada disso exige permissão. Uma página pode criar um objeto de conexão, iniciar a coleta, ler os candidatos e fechar tudo em menos de um segundo, sem câmera, sem microfone e sem nenhuma chamada visível.
O problema é a rota. O tráfego das páginas passa pelo seu proxy. A requisição STUN é enviada por UDP, e a maioria das configurações de proxy só transporta TCP. Se o navegador puder enviar UDP fora do proxy, o servidor STUN vê seu endereço real e o devolve para a página.
Quais endereços podem vazar
| Endereço vazado | De onde vem | O que ele conta ao site |
|---|---|---|
| IP público | Resposta STUN por UDP fora do proxy | Sua rede real: o servidor, o escritório ou a casa de onde o agente roda |
| IP local | Interfaces de rede da máquina | A estrutura da sua rede privada, p. ex. 192.168.1.24 ou 10.0.0.7 |
| Endereço IPv6 | Interface ou rota IPv6 que o proxy não cobre | Um segundo endereço público, muitas vezes único da máquina |
O Chrome moderno esconde o endereço local por padrão atrás de um nome .local aleatório, então o vazamento local é menos comum do que antes. Os vazamentos do IP público e do IPv6 são os que ainda causam problemas.
Por que isso importa para agentes de IA
Sistemas antibot raramente bloqueiam uma sessão por causa de um único valor estranho. Eles bloqueiam quando dois sinais discordam. Um vazamento de WebRTC cria exatamente esse tipo de discordância:
- A requisição vem de um IP residencial na Alemanha. O WebRTC informa um IP de datacenter na Virgínia. É o caso mais comum para agentes que rodam em servidores na nuvem.
- Dois usuários "diferentes" mostram o mesmo endereço WebRTC. Se muitos perfis vazam o mesmo IP de servidor, o site pode ligar todos eles, por mais diferentes que sejam suas impressões digitais.
- O IP do proxy está em um país e o do WebRTC em outro. Agora o fuso horário e o idioma não batem com um deles.
Uma checagem de WebRTC quase não custa nada para o site e roda antes que seu agente faça qualquer coisa. Ela fica ao lado das outras checagens de rede e de impressão digital que descrevemos em os 20 sinais que os sistemas antibot usam.
Como testar um vazamento de WebRTC
O teste é simples: compare o IP que seu proxy mostra com cada endereço que o WebRTC informa.
- Inicie o perfil do navegador exatamente como seu agente o usa, com o mesmo proxy.
- Verifique o IP público que o site vê nas requisições normais. Ele deve ser o IP do proxy.
- Abra uma página de teste de vazamento de WebRTC e olhe cada candidato listado.
- Se algum endereço público IPv4 ou IPv6 for diferente do IP do proxy, há um vazamento.
Repita o teste após cada mudança de proxy, de perfil ou de máquina. Uma configuração que passou no seu notebook ainda pode vazar num servidor na nuvem com rota IPv6.
No Clawbrowser, a página de verificação embutida faz essa checagem por você, junto com as de proxy, fuso horário, idioma e impressão digital:
clawctl start --profile work --url clawbrowser://verify/ --json
clawctl verify --profile work --json
Soluções comuns e suas desvantagens
Há várias formas de parar o vazamento. A maioria troca um sinal por outro.
| Solução | O que faz | Desvantagem |
|---|---|---|
| Desativar o WebRTC por completo | Remove a API do WebRTC da página | O Chrome real sempre tem WebRTC. Um navegador sem ele parece automatizado |
| Extensão que bloqueia o WebRTC | Bloqueia ou edita os candidatos em JavaScript | Extensões podem ser detectadas, e muitas só escondem o IP local |
Política do Chrome default_public_interface_only |
Usa apenas a interface pública padrão | Ainda envia UDP fora do proxy, então o IP público pode vazar |
Política do Chrome disable_non_proxied_udp |
Permite UDP do WebRTC só por um proxy que o suporte | Fecha o vazamento; o WebRTC continua disponível, mas não contorna o proxy |
| Passar todo o tráfego por VPN ou túnel | Envia também o UDP pelo túnel | Exige configurar a rede em cada máquina, e o IPv6 precisa estar coberto |
O ponto principal: "desligado" não é o mesmo que "escondido". Remover o WebRTC esconde seu IP, mas avisa ao site que algo está fora do normal. O objetivo é um navegador que se comporte como um navegador comum com WebRTC, mas cujo único endereço visível seja o do proxy.
Se você usa Playwright ou Puppeteer com Chromium padrão, precisa configurar tudo sozinho: uma política de tratamento de IP para o WebRTC, cobertura de IPv6 e um teste após cada troca de proxy. E isso precisa estar certo em cada máquina onde seus agentes rodam.
Como o Clawbrowser lida com o WebRTC
O Clawbrowser é um runtime Chromium gerenciado para agentes de IA. Cada perfil tem a própria impressão digital e o próprio proxy, e o navegador cuida para que rede e impressão digital continuem coerentes.
Na última atualização, fechamos o vazamento de WebRTC no nível do navegador:
- O canal lateral está fechado. O WebRTC não consegue mais enviar UDP que pula o proxy.
- O WebRTC continua existindo. As páginas veem um navegador normal com WebRTC, e não um com a API removida.
- Só o proxy aparece. No nosso teste em produção após a correção, o perfil não mostrou nenhum endereço direto via WebRTC, apenas o proxy.
- Isso é verificado a cada abertura da página de verificação. Nos nossos testes com um proxy real, a checagem de WebRTC em
clawbrowser://verify/passou 3 de 3 vezes.
Você não precisa adicionar flags, políticas ou extensões. Atualize e verifique seu perfil:
clawctl update
clawctl install --json
clawctl verify --profile work --json
Checklist antes de rodar um agente atrás de um proxy
- WebRTC não informa nenhum endereço público além do proxy.
- IPv6 está desligado ou também passa pelo proxy.
- As requisições DNS passam pelo proxy, não pelo seu resolvedor local.
- Fuso horário e idioma batem com a localização do proxy.
- Cada perfil tem o próprio proxy, para que os perfis não possam ser ligados por um endereço compartilhado.
- Você verifica de novo após cada troca de proxy, rotação de perfil ou mudança para outra máquina.
A pilha de defesa em 4 camadas explica por que rede e impressão digital precisam contar a mesma história em cada um desses pontos.
FAQ
Uma VPN impede vazamentos de WebRTC?
Só se transportar todo o tráfego, incluindo UDP e IPv6. Uma VPN que tunela apenas IPv4 ainda pode vazar um endereço IPv6. As configurações de proxy do navegador sozinhas normalmente não cobrem o UDP do WebRTC.
Posso simplesmente desativar o WebRTC?
Isso para o vazamento, mas cria um sinal novo. O Chrome comum sempre tem WebRTC, então um navegador sem ele chama atenção. É melhor manter o WebRTC e bloquear o caminho que contorna o proxy.
O Chrome headless vaza WebRTC?
Sim. O modo headless muda como a página é desenhada, não como o navegador se conecta à rede. Um navegador headless atrás de um proxy vaza do mesmo jeito que um visível.
Proxies suportam UDP?
A maioria dos proxies HTTP não. Alguns proxies SOCKS5 suportam, mas muitas configurações de automação ainda roteiam só TCP. É essa lacuna que permite ao WebRTC contornar o proxy.
Como verifico que o Clawbrowser não vaza?
Abra clawbrowser://verify/ no seu perfil ou rode clawctl verify --profile <name> --json. A checagem de WebRTC deve passar e o único endereço público deve ser o do seu proxy.
Continue exploring
Ask AI how Clawbrowser helps
Continue lendo
Artigos relacionados

Web scraping sem ser detectado: técnicas que continuam funcionando
Guia prático de web scraping: reconhecimento, HTTP ou navegador, extração de dados, paginação, sessões e escala com Playwright.
Ler artigo →
CDP vs MCP: quando usar cada um para controle de browser por IA
CDP controla o browser. MCP conecta a IA. Saiba quando usar Chrome DevTools Protocol vs Model Context Protocol para automação de browser com agentes de IA.
Ler artigo →