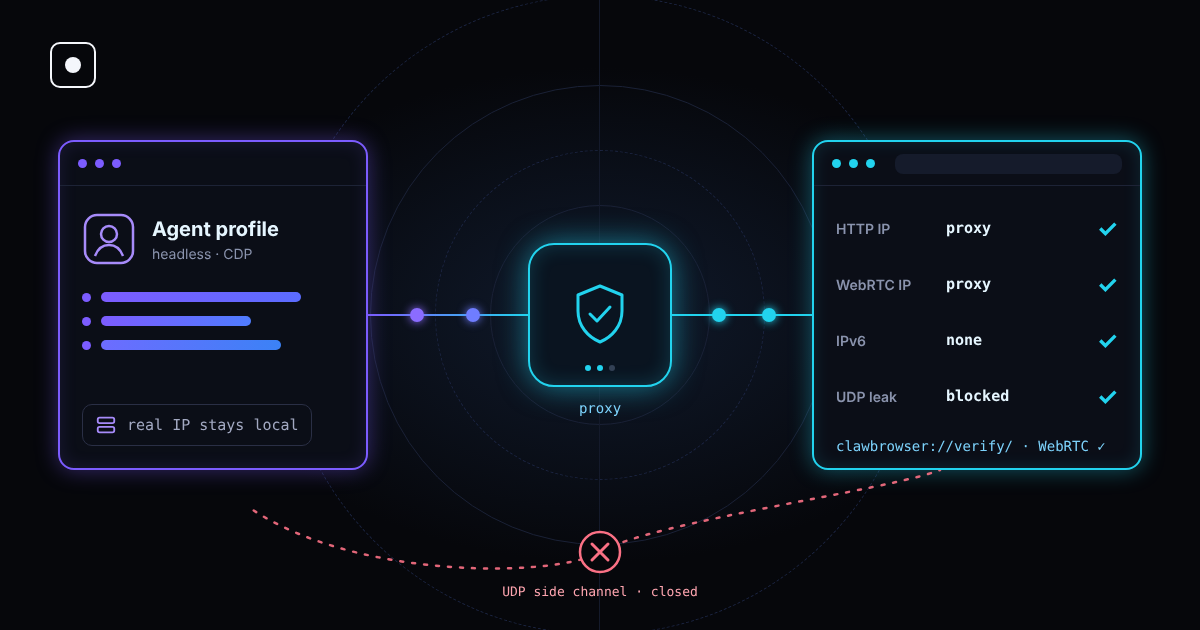
Вы запускаете агента через резидентный прокси. Каждый запрос страницы теперь уходит с адреса в нужной стране. Потом сайт задаёт браузеру ещё один вопрос через WebRTC, и браузер отвечает адресом машины, на которой агент на самом деле работает.
Это и есть утечка WebRTC. Это один из самых старых способов увидеть, что стоит за прокси, и он до сих пор срабатывает против многих систем автоматизации: прокси настроен правильно, а утечка происходит в другом месте.
TL;DR: Прокси меняет IP для обычного трафика страниц. WebRTC может открыть своё соединение по UDP мимо прокси и показать ваш настоящий IP. Антибот-системы сравнивают два адреса, и расхождение для них сильный сигнал. Отключённый WebRTC тоже сигнал. Решение в том, чтобы WebRTC работал, но не мог использовать ни один путь в обход прокси. Clawbrowser теперь делает это по умолчанию; проверить можно на clawbrowser://verify/.
Что такое утечка WebRTC
WebRTC — это технология браузера для видеозвонков, голосового чата и показа экрана. Она позволяет двум браузерам общаться напрямую, а не гнать всё через сервер.
Чтобы соединиться напрямую, браузеру нужно узнать, по каким адресам до него можно достучаться. Для этого есть шаг, который называется сбором ICE-кандидатов:
- Браузер перечисляет сетевые интерфейсы машины.
- Он спрашивает публичный STUN-сервер: «по какому адресу ты меня видишь?»
- Все эти адреса он собирает в кандидаты, которые страница может прочитать из JavaScript.
Для этого не нужно никакого разрешения. Страница может создать объект соединения, запустить сбор, прочитать кандидатов и закрыть его меньше чем за секунду, без камеры, без микрофона и без видимого звонка.
Проблема в маршруте. Трафик страниц идёт через прокси. Запрос к STUN отправляется по UDP, а большинство прокси пропускают только TCP. Если браузеру разрешено отправлять UDP в обход прокси, STUN-сервер видит ваш настоящий адрес и сообщает его странице.
Какие адреса могут утечь
| Утёкший адрес | Откуда он берётся | Что он говорит сайту |
|---|---|---|
| Публичный IP | Ответ STUN по UDP в обход прокси | Ваша настоящая сеть: сервер, офис или дом, откуда работает агент |
| Локальный IP | Сетевые интерфейсы машины | Устройство вашей внутренней сети, например 192.168.1.24 или 10.0.0.7 |
| Адрес IPv6 | Интерфейс или маршрут IPv6, который не покрывает прокси | Второй публичный адрес, часто уникальный для машины |
Современный Chrome по умолчанию прячет локальный адрес за случайным именем .local, поэтому утечка локального адреса встречается реже, чем раньше. Опасными остаются утечки публичного IP и IPv6.
Почему это важно для ИИ-агентов
Антибот-системы редко блокируют сессию из-за одного странного значения. Они блокируют её, когда два сигнала противоречат друг другу. Утечка WebRTC создаёт именно такое противоречие:
- Запрос пришёл с резидентного IP в Германии, а WebRTC сообщает IP дата-центра в Вирджинии. Это самый частый случай для агентов, которые работают на облачных серверах.
- У двух «разных» пользователей один и тот же адрес WebRTC. Если много профилей выдают один и тот же IP сервера, сайт может связать их все между собой, как бы ни отличались их отпечатки.
- IP прокси в одной стране, а IP из WebRTC в другой. Теперь часовой пояс и язык не совпадают с одним из них.
Проверка WebRTC почти ничего не стоит сайту и выполняется ещё до того, как агент что-то сделает. Она стоит рядом с другими сетевыми проверками и проверками отпечатка, которые мы описали в статье о 20 сигналах, которые используют антибот-системы.
Как проверить утечку WebRTC
Проверка простая: сравните IP, который показывает ваш прокси, с каждым адресом, который сообщает WebRTC.
- Запустите профиль браузера ровно так, как его использует агент, с тем же прокси.
- Посмотрите публичный IP, который сайт видит для обычных запросов. Это должен быть IP прокси.
- Откройте страницу теста утечки WebRTC и посмотрите на всех кандидатов в списке.
- Если какой-то публичный адрес IPv4 или IPv6 отличается от IP прокси, у вас утечка.
Повторяйте проверку после каждого изменения прокси, профиля или машины. Конфигурация, которая прошла проверку на ноутбуке, может утекать на облачном сервере с маршрутом IPv6.
В Clawbrowser встроенная страница проверки делает это за вас, вместе с проверками прокси, часового пояса, языка и отпечатка:
clawctl start --profile work --url clawbrowser://verify/ --json
clawctl verify --profile work --json
Обычные способы защиты и их минусы
Остановить утечку можно несколькими способами. Большинство из них меняют один сигнал на другой.
| Способ | Что он делает | Минус |
|---|---|---|
| Полностью отключить WebRTC | Убирает API WebRTC со страницы | В настоящем Chrome WebRTC есть всегда. Браузер без него выглядит автоматизированным |
| Расширение, блокирующее WebRTC | Блокирует или правит кандидатов в JavaScript | Расширения можно обнаружить, и многие прячут только локальный IP |
Политика Chrome default_public_interface_only |
Использует только публичный интерфейс по умолчанию | UDP всё равно идёт в обход прокси, поэтому публичный IP может утечь |
Политика Chrome disable_non_proxied_udp |
Разрешает UDP для WebRTC только через прокси, который его поддерживает | Закрывает утечку; WebRTC остаётся доступным, но не может обойти прокси |
| Пустить весь трафик через VPN или туннель | Отправляет через туннель и UDP | Нужна настройка сети на каждой машине, и IPv6 тоже должен быть покрыт |
Главное: «выключено» не значит «скрыто». Убрав WebRTC, вы прячете IP, но говорите сайту, что с браузером что-то не так. Цель — браузер, который ведёт себя как обычный браузер с WebRTC, но может показать только один адрес: адрес прокси.
Если вы используете Playwright или Puppeteer со стандартным Chromium, всё это придётся настраивать самому: политику обработки IP для WebRTC, покрытие IPv6 и проверку после каждой смены прокси. И всё это должно быть настроено правильно на каждой машине, где работают ваши агенты.
Как Clawbrowser работает с WebRTC
Clawbrowser — это управляемый Chromium для ИИ-агентов. У каждого профиля свой отпечаток и свой прокси, и браузер сам следит за тем, чтобы сеть и отпечаток не противоречили друг другу.
В последнем обновлении мы закрыли утечку WebRTC на уровне браузера:
- Обходной канал выключен. WebRTC больше не может отправлять UDP мимо прокси.
- WebRTC по-прежнему есть. Страницы видят обычный браузер с WebRTC, а не браузер с удалённым API.
- Виден только прокси. В нашем продакшен-тесте после исправления профиль вообще не показал прямого адреса через WebRTC, только прокси.
- Это проверяется при каждом открытии страницы проверки. В наших тестах с настоящим прокси проверка WebRTC на
clawbrowser://verify/прошла 3 раза из 3.
Флаги, политики и расширения добавлять не нужно. Обновитесь и проверьте профиль:
clawctl update
clawctl install --json
clawctl verify --profile work --json
Чек-лист перед запуском агента за прокси
- WebRTC не сообщает никакого публичного адреса, кроме прокси.
- IPv6 либо выключен, либо тоже идёт через прокси.
- DNS-запросы идут через прокси, а не через ваш локальный резолвер.
- Часовой пояс и язык совпадают с местоположением прокси.
- У каждого профиля свой прокси, чтобы профили нельзя было связать по одному общему адресу.
- Вы проверяете заново после каждой смены прокси, ротации профиля или переезда на новую машину.
В статье о стеке защиты из 4 уровней объясняется, почему сеть и отпечаток должны рассказывать одну и ту же историю в каждом из этих пунктов.
FAQ
Защищает ли VPN от утечки WebRTC?
Только если он пропускает весь трафик, включая UDP и IPv6. VPN, который туннелирует только IPv4, всё равно может выдать адрес IPv6. Одних настроек прокси в браузере обычно недостаточно, чтобы покрыть UDP от WebRTC.
Можно ли просто отключить WebRTC?
Это остановит утечку, но создаст новый сигнал. В обычном Chrome WebRTC есть всегда, поэтому браузер без него выделяется. Лучше оставить WebRTC и закрыть путь в обход прокси.
Утекает ли WebRTC в headless Chrome?
Да. Режим headless меняет то, как отрисовывается страница, а не то, как браузер подключается к сети. Headless-браузер за прокси утекает так же, как обычный.
Поддерживают ли прокси UDP?
Большинство HTTP-прокси — нет. Некоторые SOCKS5-прокси поддерживают, но многие системы автоматизации всё равно пускают через прокси только TCP. Именно из-за этого разрыва WebRTC вообще может обойти прокси.
Как проверить, что Clawbrowser не утекает?
Откройте clawbrowser://verify/ в своём профиле или выполните clawctl verify --profile <name> --json. Проверка WebRTC должна пройти, а единственным публичным адресом должен быть адрес вашего прокси.
Continue exploring
Ask AI how Clawbrowser helps
Читайте дальше
Похожие статьи

Цифровые отпечатки браузера: 20+ сигналов, которые используют противоботовые системы для обнаружения автоматизации
Полная ссылка на то, что такое фингерпринтинг, какие сигналы имеют наибольшее значение и почему когерентность побеждает спуфинг — для разработчиков агентов ИИ и инженеров по автоматизации.
Читать статью →
Puppeteer-Extra-Stealth устарел: что используют вместо него в 2026
puppeteer-extra-plugin-stealth не обновлялся с 2023 года. Почему он не справляется с современными Anti-Bot системами и что использовать вместо него.
Читать статью →