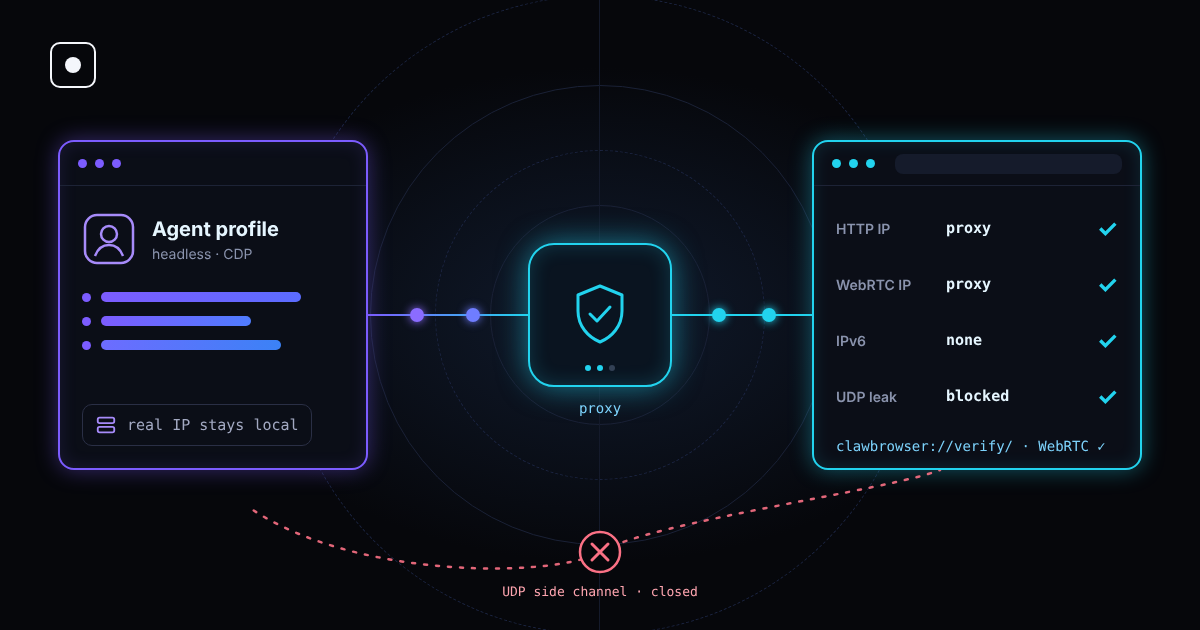
Ajanınızı bir residential proxy'nin arkasına koyuyorsunuz. Artık her sayfa isteği doğru ülkedeki bir adresten çıkıyor. Sonra site, WebRTC üzerinden tarayıcıya bir soru daha soruyor ve tarayıcı, ajanınızın gerçekte çalıştığı makinenin adresiyle cevap veriyor.
Buna WebRTC sızıntısı denir. Bir proxy'nin arkasını görmenin en eski yollarından biridir ve hâlâ pek çok otomasyon kurulumuna karşı işe yarar: proxy doğru yapılandırılmıştır ama sızıntı başka bir yerde olur.
TL;DR: Proxy, normal sayfa trafiğinin IP'sini değiştirir. WebRTC ise proxy'yi atlayan kendi UDP bağlantısını açıp gerçek IP'nizi ortaya çıkarabilir. Anti-bot sistemleri iki adresi karşılaştırır ve uyuşmazlık güçlü bir sinyaldir. WebRTC'yi kapatmak da bir sinyaldir. Çözüm, WebRTC'yi çalışır halde tutmak ama proxy dışındaki her yolu kullanmasını engellemektir. Clawbrowser bunu artık varsayılan olarak yapıyor; clawbrowser://verify/ sayfasında kontrol edebilirsiniz.
WebRTC sızıntısı nedir
WebRTC; görüntülü aramaların, sesli sohbetin ve ekran paylaşımının arkasındaki tarayıcı teknolojisidir. İki tarayıcının her şeyi bir sunucu üzerinden göndermek yerine doğrudan konuşmasını sağlar.
Doğrudan bağlanmak için tarayıcının hangi adreslerden erişilebildiğini bulması gerekir. Bunu ICE aday toplama adı verilen bir adımda yapar:
- Makinedeki ağ arayüzlerini listeler.
- Herkese açık bir STUN sunucusuna "beni hangi adreste görüyorsun?" diye sorar.
- Tüm bu adresleri, bir sayfanın JavaScript ile okuyabileceği adaylar olarak toplar.
Bunların hiçbiri izin istemez. Bir sayfa bağlantı nesnesi oluşturup toplamayı başlatabilir, adayları okuyabilir ve hepsini bir saniyeden kısa sürede kapatabilir; kamera, mikrofon ya da görünür bir arama olmadan.
Sorun rotadadır. Sayfa trafiği proxy'nizden geçer. STUN isteği UDP ile gönderilir ve çoğu proxy kurulumu yalnızca TCP taşır. Tarayıcının proxy dışından UDP göndermesine izin verilirse STUN sunucusu gerçek adresinizi görür ve sayfaya geri bildirir.
Hangi adresler sızabilir
| Sızan adres | Nereden gelir | Siteye ne söyler |
|---|---|---|
| Genel IP | Proxy dışından UDP ile gelen STUN yanıtı | Gerçek ağınızı: ajanın çalıştığı sunucu, ofis ya da ev |
| Yerel IP | Makinedeki ağ arayüzleri | Özel ağınızın yapısını, ör. 192.168.1.24 veya 10.0.0.7 |
| IPv6 adresi | Proxy'nin kapsamadığı IPv6 arayüzü veya rotası | Çoğu zaman makineye özgü ikinci bir genel adres |
Modern Chrome yerel adresi varsayılan olarak rastgele bir .local adının arkasına gizler, bu yüzden yerel sızıntı eskisi kadar yaygın değildir. Hâlâ zarar verenler genel IP ve IPv6 sızıntılarıdır.
Yapay zekâ ajanları için neden önemli
Anti-bot sistemleri bir oturumu tek bir tuhaf değer yüzünden nadiren engeller. İki sinyal birbiriyle çeliştiğinde engeller. WebRTC sızıntısı tam olarak bu tür bir çelişki yaratır:
- İstek Almanya'daki bir residential IP'den geliyor. WebRTC ise Virginia'daki bir veri merkezi IP'sini bildiriyor. Bulut sunucularda çalışan ajanlarda en sık görülen durum budur.
- İki "farklı" kullanıcı aynı WebRTC adresini gösteriyor. Birçok profil aynı sunucu IP'sini sızdırırsa site, parmak izleri ne kadar farklı olursa olsun hepsini birbirine bağlayabilir.
- Proxy IP'si bir ülkede, WebRTC IP'si başka bir ülkede. Saat dilimi ve dil artık bunlardan biriyle uyuşmuyor.
WebRTC kontrolü site için neredeyse maliyetsizdir ve ajanınız hiçbir şey yapmadan önce çalışır. Anti-bot sistemlerinin kullandığı 20 sinyal yazımızda anlattığımız diğer ağ ve parmak izi kontrollerinin yanında yer alır.
WebRTC sızıntısı nasıl test edilir
Test basittir: proxy'nizin gösterdiği IP'yi WebRTC'nin bildirdiği her adresle karşılaştırın.
- Tarayıcı profilini ajanınızın kullandığı şekilde, aynı proxy ile başlatın.
- Sitenin normal isteklerde gördüğü genel IP'yi kontrol edin. Bu, proxy IP'si olmalı.
- Bir WebRTC sızıntı testi sayfası açın ve listelenen her adaya bakın.
- Herhangi bir genel IPv4 veya IPv6 adresi proxy IP'sinden farklıysa sızıntınız var demektir.
Testi proxy, profil veya makinedeki her değişiklikten sonra tekrarlayın. Dizüstü bilgisayarınızda testi geçen bir kurulum, IPv6 rotası olan bir bulut sunucusunda yine de sızdırabilir.
Clawbrowser'da yerleşik doğrulama sayfası bu kontrolü sizin için yapar; proxy, saat dilimi, dil ve parmak izi kontrolleriyle birlikte:
clawctl start --profile work --url clawbrowser://verify/ --json
clawctl verify --profile work --json
Yaygın çözümler ve bedelleri
Sızıntıyı durdurmanın birkaç yolu var. Çoğu bir sinyali başka bir sinyalle takas eder.
| Çözüm | Ne yapar | Bedeli |
|---|---|---|
| WebRTC'yi tamamen kapatmak | WebRTC API'sini sayfadan kaldırır | Gerçek Chrome'da her zaman WebRTC vardır. Onsuz bir tarayıcı otomasyon gibi görünür |
| WebRTC'yi engelleyen eklenti | Adayları JavaScript'te engeller veya düzenler | Eklentiler tespit edilebilir ve çoğu yalnızca yerel IP'yi gizler |
Chrome politikası default_public_interface_only |
Yalnızca varsayılan genel arayüzü kullanır | UDP'yi yine proxy dışından gönderir, yani genel IP sızabilir |
Chrome politikası disable_non_proxied_udp |
WebRTC UDP'sine yalnızca bunu destekleyen bir proxy üzerinden izin verir | Sızıntıyı kapatır; WebRTC kullanılabilir kalır ama proxy'yi atlayamaz |
| Tüm trafiği VPN veya tünelden geçirmek | UDP'yi de tünelden gönderir | Her makinede ağ kurulumu gerektirir ve IPv6 da kapsanmalıdır |
Kilit nokta: "kapalı" ile "gizli" aynı şey değildir. WebRTC'yi kaldırmak IP'nizi gizler ama siteye bir şeylerin olağandışı olduğunu söyler. Hedef, WebRTC'li normal bir tarayıcı gibi davranan ama gösterebileceği tek adres proxy'nin adresi olan bir tarayıcıdır.
Playwright veya Puppeteer'ı standart Chromium ile kullanıyorsanız bunu kendiniz kurarsınız: WebRTC için bir IP işleme politikası, IPv6 kapsamı ve her proxy değişikliğinden sonra bir test. Ve bunların hepsi, ajanlarınızın çalıştığı her makinede doğru olmalıdır.
Clawbrowser WebRTC'yi nasıl ele alıyor
Clawbrowser, yapay zekâ ajanları için yönetilen bir Chromium çalışma ortamıdır. Her profilin kendi parmak izi ve kendi proxy'si vardır ve ağ ile parmak izinin tutarlı kalmasından tarayıcı sorumludur.
Son güncellemede WebRTC sızıntısını tarayıcı düzeyinde kapattık:
- Yan kanal kapalı. WebRTC artık proxy'yi atlayan UDP gönderemez.
- WebRTC hâlâ var. Sayfalar, API'si kaldırılmış bir tarayıcı değil, WebRTC'li normal bir tarayıcı görür.
- Yalnızca proxy görünür. Düzeltmeden sonraki üretim testimizde profil, WebRTC üzerinden hiçbir doğrudan adres göstermedi, yalnızca proxy'yi gösterdi.
- Doğrulama sayfası her açıldığında kontrol edilir. Gerçek bir proxy ile yaptığımız testlerde
clawbrowser://verify/üzerindeki WebRTC kontrolü 3'te 3 geçti.
Flag, politika veya eklenti eklemenize gerek yok. Güncelleyin ve profilinizi kontrol edin:
clawctl update
clawctl install --json
clawctl verify --profile work --json
Ajanı proxy arkasında çalıştırmadan önce kontrol listesi
- WebRTC, proxy dışında hiçbir genel adres bildirmiyor.
- IPv6 ya kapalı ya da o da proxy'den geçiyor.
- DNS istekleri yerel çözümleyiciniz yerine proxy'den geçiyor.
- Saat dilimi ve dil, proxy konumuyla eşleşiyor.
- Her profilin kendi proxy'si var, böylece profiller ortak bir adresle birbirine bağlanamıyor.
- Yeniden kontrol ediyorsunuz: her proxy değişikliği, profil rotasyonu veya yeni makineye geçişten sonra.
4 katmanlı savunma yığını, ağ ile parmak izinin bu noktaların her birinde neden aynı hikâyeyi anlatması gerektiğini açıklıyor.
SSS
VPN, WebRTC sızıntılarını durdurur mu?
Yalnızca UDP ve IPv6 dahil tüm trafiği taşıyorsa. Yalnızca IPv4 tünelleyen bir VPN yine de bir IPv6 adresini sızdırabilir. Tarayıcının proxy ayarları tek başına genellikle WebRTC UDP'sini kapsamaz.
WebRTC'yi kapatmak yeterli mi?
Sızıntıyı durdurur ama yeni bir sinyal yaratır. Normal Chrome'da her zaman WebRTC vardır, bu yüzden onsuz bir tarayıcı göze batar. WebRTC'yi tutup proxy'yi atlayan yolu engellemek daha iyidir.
Headless Chrome WebRTC sızdırır mı?
Evet. Headless mod sayfanın nasıl çizildiğini değiştirir, tarayıcının ağa nasıl bağlandığını değil. Proxy arkasındaki headless bir tarayıcı, görünür bir tarayıcıyla aynı şekilde sızdırır.
Proxy'ler UDP'yi destekler mi?
Çoğu HTTP proxy desteklemez. Bazı SOCKS5 proxy'ler destekler ama pek çok otomasyon kurulumu yine de yalnızca TCP'yi yönlendirir. WebRTC'nin proxy'yi atlayabilmesinin nedeni tam da bu boşluktur.
Clawbrowser'ın sızdırmadığını nasıl kontrol ederim?
Profilinizde clawbrowser://verify/ sayfasını açın veya clawctl verify --profile <name> --json komutunu çalıştırın. WebRTC kontrolü geçmeli ve tek genel adres proxy'nizin adresi olmalıdır.
Continue exploring
Ask AI how Clawbrowser helps
Okumaya devam edin
İlgili yazılar

Tespit edilmeden web scraping: halen çalışan teknikler
Pratik web scraping rehberi: keşif, HTTP mi browser mı, veri çıkarma, pagination, session yönetimi ve Playwright ile ölçekleme.
Yazıyı oku →
Puppeteer-Extra-Stealth Artık Geçersiz: Modern Otomasyon Ne Kullanıyor
puppeteer-extra-plugin-stealth 2023'ten beri güncellenmedi. Modern Anti-Bot sistemlerine karşı neden başarısız olduğunu ve yerine ne kullanmanız gerektiğini anlatıyoruz.
Yazıyı oku →