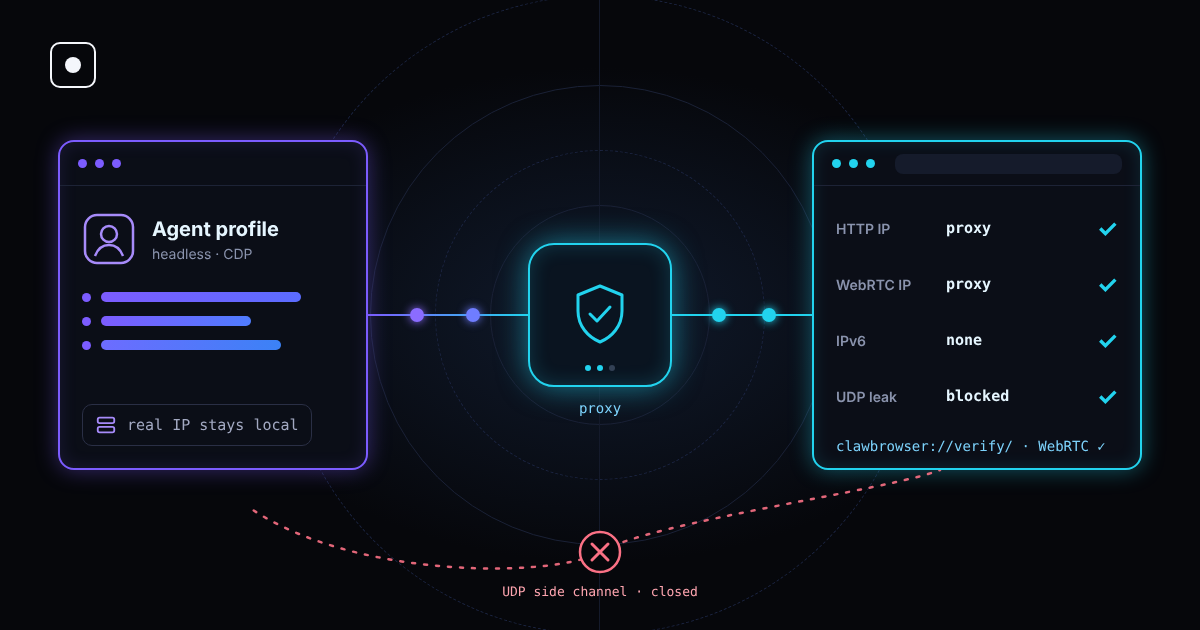
Bạn đặt agent của mình sau một proxy dân cư. Giờ mọi yêu cầu tải trang đều đi ra từ một địa chỉ ở đúng quốc gia. Rồi trang web hỏi trình duyệt thêm một câu nữa qua WebRTC, và trình duyệt trả lời bằng địa chỉ của chiếc máy mà agent thực sự đang chạy.
Đó là rò rỉ WebRTC. Đây là một trong những cách lâu đời nhất để nhìn xuyên qua proxy, và nó vẫn hiệu quả với rất nhiều hệ thống tự động hóa: proxy được cấu hình đúng, nhưng rò rỉ lại xảy ra ở chỗ khác.
TL;DR: Proxy thay đổi IP cho lưu lượng trang thông thường. WebRTC có thể mở kết nối UDP riêng bỏ qua proxy và để lộ IP thật của bạn. Các hệ thống chống bot so sánh hai địa chỉ, và sự chênh lệch là một tín hiệu mạnh. Tắt WebRTC cũng là một tín hiệu. Cách khắc phục là giữ WebRTC hoạt động nhưng chặn mọi đường đi bên ngoài proxy. Clawbrowser giờ làm việc này theo mặc định; bạn có thể kiểm tra tại clawbrowser://verify/.
Rò rỉ WebRTC là gì
WebRTC là công nghệ trình duyệt đứng sau gọi video, trò chuyện thoại và chia sẻ màn hình. Nó cho phép hai trình duyệt nói chuyện trực tiếp với nhau thay vì gửi mọi thứ qua máy chủ.
Để kết nối trực tiếp, trình duyệt phải tìm ra những địa chỉ mà nó có thể được truy cập. Việc này diễn ra trong một bước gọi là thu thập ứng viên ICE:
- Trình duyệt liệt kê các giao diện mạng trên máy.
- Nó hỏi một máy chủ STUN công khai: "bạn thấy tôi ở địa chỉ nào?"
- Nó gom tất cả các địa chỉ này thành ứng viên mà trang web có thể đọc bằng JavaScript.
Không bước nào cần hỏi quyền. Một trang có thể tạo đối tượng kết nối, bắt đầu thu thập, đọc các ứng viên rồi đóng lại trong chưa đầy một giây, không cần camera, micro hay cuộc gọi hiển thị nào.
Vấn đề nằm ở đường đi. Lưu lượng trang đi qua proxy của bạn. Yêu cầu STUN được gửi qua UDP, còn phần lớn cấu hình proxy chỉ chuyển TCP. Nếu trình duyệt được phép gửi UDP ra ngoài proxy, máy chủ STUN sẽ thấy địa chỉ thật của bạn và báo lại cho trang.
Những địa chỉ nào có thể bị lộ
| Địa chỉ bị lộ | Nguồn gốc | Điều nó cho trang web biết |
|---|---|---|
| IP công khai | Phản hồi STUN qua UDP bên ngoài proxy | Mạng thật của bạn: máy chủ, văn phòng hoặc nhà nơi agent chạy |
| IP cục bộ | Các giao diện mạng trên máy | Cấu trúc mạng riêng của bạn, ví dụ 192.168.1.24 hoặc 10.0.0.7 |
| Địa chỉ IPv6 | Giao diện hoặc tuyến IPv6 mà proxy không bao phủ | Một địa chỉ công khai thứ hai, thường là duy nhất cho máy |
Chrome hiện đại mặc định ẩn địa chỉ cục bộ sau một tên .local ngẫu nhiên, nên rò rỉ cục bộ ít gặp hơn trước. Rò rỉ IP công khai và IPv6 mới là những thứ vẫn gây hại.
Vì sao điều này quan trọng với agent AI
Hệ thống chống bot hiếm khi chặn một phiên chỉ vì một giá trị lạ. Chúng chặn khi hai tín hiệu mâu thuẫn nhau. Rò rỉ WebRTC tạo ra đúng loại mâu thuẫn đó:
- Yêu cầu đến từ một IP dân cư ở Đức. WebRTC báo một IP trung tâm dữ liệu ở Virginia. Đây là trường hợp phổ biến nhất với các agent chạy trên máy chủ đám mây.
- Hai người dùng "khác nhau" có cùng một địa chỉ WebRTC. Nếu nhiều hồ sơ cùng làm lộ một IP máy chủ, trang web có thể liên kết tất cả với nhau, dù dấu vân tay của chúng khác nhau đến đâu.
- IP proxy ở một quốc gia, IP WebRTC ở quốc gia khác. Lúc này múi giờ và ngôn ngữ không khớp với một trong hai.
Kiểm tra WebRTC gần như không tốn gì của trang web và chạy trước khi agent kịp làm bất cứ việc gì. Nó nằm cạnh các bước kiểm tra mạng và dấu vân tay khác mà chúng tôi mô tả trong bài 20 tín hiệu mà hệ thống chống bot sử dụng.
Cách kiểm tra rò rỉ WebRTC
Bài kiểm tra rất đơn giản: so sánh IP mà proxy hiển thị với mọi địa chỉ WebRTC báo về.
- Khởi động hồ sơ trình duyệt đúng như agent sử dụng, với cùng proxy.
- Kiểm tra IP công khai mà trang web thấy với các yêu cầu thông thường. Đó phải là IP của proxy.
- Mở một trang kiểm tra rò rỉ WebRTC và xem từng ứng viên được liệt kê.
- Nếu có bất kỳ địa chỉ IPv4 hay IPv6 công khai nào khác IP proxy, bạn đang bị rò rỉ.
Hãy chạy lại bài kiểm tra sau mỗi thay đổi về proxy, hồ sơ hoặc máy. Một cấu hình đã qua kiểm tra trên laptop vẫn có thể rò rỉ trên máy chủ đám mây có tuyến IPv6.
Trong Clawbrowser, trang xác minh tích hợp sẵn sẽ chạy kiểm tra này cho bạn, cùng với các kiểm tra proxy, múi giờ, ngôn ngữ và dấu vân tay:
clawctl start --profile work --url clawbrowser://verify/ --json
clawctl verify --profile work --json
Các cách khắc phục phổ biến và đánh đổi của chúng
Có nhiều cách để chặn rò rỉ. Hầu hết đều đổi một tín hiệu lấy một tín hiệu khác.
| Cách khắc phục | Tác dụng | Đánh đổi |
|---|---|---|
| Tắt hoàn toàn WebRTC | Xóa API WebRTC khỏi trang | Chrome thật luôn có WebRTC. Trình duyệt không có nó trông như tự động hóa |
| Tiện ích chặn WebRTC | Chặn hoặc sửa ứng viên bằng JavaScript | Tiện ích có thể bị phát hiện, và nhiều cái chỉ ẩn IP cục bộ |
Chính sách Chrome default_public_interface_only |
Chỉ dùng giao diện công khai mặc định | Vẫn gửi UDP bên ngoài proxy, nên IP công khai vẫn có thể lộ |
Chính sách Chrome disable_non_proxied_udp |
Chỉ cho phép UDP của WebRTC đi qua proxy hỗ trợ nó | Đóng rò rỉ; WebRTC vẫn khả dụng nhưng không thể vòng qua proxy |
| Định tuyến toàn bộ lưu lượng qua VPN hoặc đường hầm | Gửi cả UDP qua đường hầm | Cần cấu hình mạng trên từng máy, và IPv6 cũng phải được bao phủ |
Điểm mấu chốt: "tắt" không giống với "ẩn". Gỡ WebRTC sẽ ẩn IP của bạn nhưng lại báo cho trang web rằng có gì đó bất thường. Mục tiêu là một trình duyệt hoạt động như trình duyệt bình thường có WebRTC, nhưng địa chỉ duy nhất nó có thể để lộ là địa chỉ của proxy.
Nếu bạn dùng Playwright hoặc Puppeteer với Chromium tiêu chuẩn, bạn phải tự thiết lập: chính sách xử lý IP cho WebRTC, bao phủ IPv6 và kiểm tra sau mỗi lần đổi proxy. Và tất cả phải đúng trên mọi máy mà agent của bạn chạy.
Clawbrowser xử lý WebRTC như thế nào
Clawbrowser là môi trường Chromium được quản lý dành cho agent AI. Mỗi hồ sơ có dấu vân tay và proxy riêng, và trình duyệt chịu trách nhiệm giữ cho mạng và dấu vân tay nhất quán.
Trong bản cập nhật mới nhất, chúng tôi đã đóng rò rỉ WebRTC ở cấp trình duyệt:
- Kênh phụ đã bị đóng. WebRTC không còn gửi được UDP bỏ qua proxy.
- WebRTC vẫn tồn tại. Các trang thấy một trình duyệt bình thường có WebRTC, không phải trình duyệt bị gỡ API.
- Chỉ proxy xuất hiện. Trong bài kiểm tra production sau bản sửa, hồ sơ không hiển thị bất kỳ địa chỉ trực tiếp nào qua WebRTC, chỉ có proxy.
- Được kiểm tra mỗi lần mở trang xác minh. Trong các lần chạy thử với proxy thật, kiểm tra WebRTC trên
clawbrowser://verify/đạt 3 trên 3 lần.
Bạn không cần thêm flag, chính sách hay tiện ích nào. Hãy cập nhật và kiểm tra hồ sơ:
clawctl update
clawctl install --json
clawctl verify --profile work --json
Danh sách kiểm tra trước khi chạy agent sau proxy
- WebRTC không báo địa chỉ công khai nào ngoài proxy.
- IPv6 hoặc đã tắt, hoặc cũng đi qua proxy.
- Truy vấn DNS đi qua proxy, không qua bộ phân giải cục bộ của bạn.
- Múi giờ và ngôn ngữ khớp với vị trí của proxy.
- Mỗi hồ sơ có proxy riêng, để các hồ sơ không bị liên kết qua một địa chỉ chung.
- Bạn kiểm tra lại sau mỗi lần đổi proxy, xoay vòng hồ sơ hoặc chuyển sang máy mới.
Bài viết về hệ thống phòng thủ 4 lớp giải thích vì sao mạng và dấu vân tay phải kể cùng một câu chuyện ở từng điểm trên.
FAQ
VPN có ngăn được rò rỉ WebRTC không?
Chỉ khi nó chuyển toàn bộ lưu lượng, kể cả UDP và IPv6. VPN chỉ tạo đường hầm cho IPv4 vẫn có thể làm lộ địa chỉ IPv6. Riêng cài đặt proxy của trình duyệt thường không bao phủ UDP của WebRTC.
Chỉ cần tắt WebRTC có được không?
Cách đó chặn được rò rỉ nhưng tạo ra một tín hiệu mới. Chrome thông thường luôn có WebRTC, nên trình duyệt không có nó sẽ nổi bật. Tốt hơn là giữ WebRTC và chặn đường vòng qua proxy.
Chrome headless có làm lộ WebRTC không?
Có. Chế độ headless thay đổi cách trang được vẽ, không thay đổi cách trình duyệt kết nối mạng. Trình duyệt headless sau proxy rò rỉ y hệt trình duyệt có giao diện.
Proxy có hỗ trợ UDP không?
Phần lớn proxy HTTP thì không. Một số proxy SOCKS5 có hỗ trợ, nhưng nhiều hệ thống tự động hóa vẫn chỉ định tuyến TCP. Chính khoảng trống đó là lý do WebRTC có thể đi vòng qua proxy.
Làm sao kiểm tra Clawbrowser không bị rò rỉ?
Mở clawbrowser://verify/ trong hồ sơ của bạn hoặc chạy clawctl verify --profile <name> --json. Kiểm tra WebRTC phải đạt và địa chỉ công khai duy nhất phải là địa chỉ của proxy.
Continue exploring
Ask AI how Clawbrowser helps
Đọc tiếp
Bài viết liên quan

Web scraping không bị phát hiện: kỹ thuật vẫn hiệu quả
Hướng dẫn web scraping thực tế: khảo sát site, chọn HTTP hay browser, trích xuất dữ liệu, pagination, session và scale với Playwright.
Đọc bài viết →
puppeteer-extra-stealth đã lỗi thời: Công cụ thay thế cho tự động hóa 2026
puppeteer-extra-plugin-stealth không được cập nhật từ năm 2023. Bài viết phân tích vì sao nó thất bại trước các hệ thống anti-bot hiện đại và nên dùng gì thay thế.
Đọc bài viết →