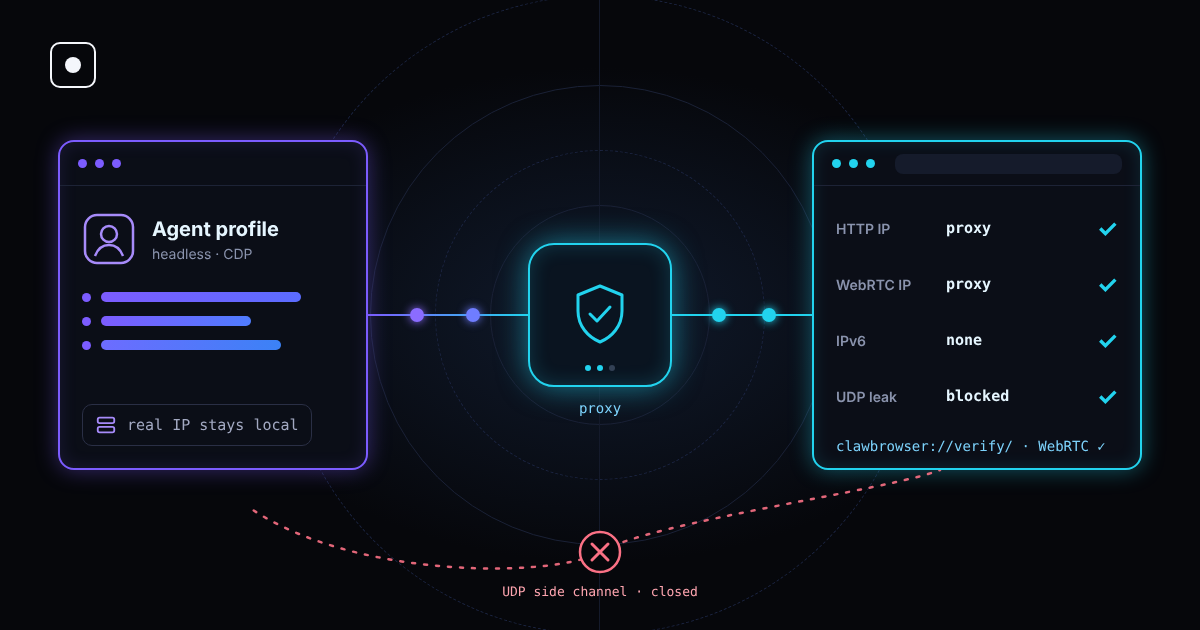
你把智能体放在住宅代理后面。现在每个页面请求都从正确国家的地址发出。接着,网站通过 WebRTC 再向浏览器问了一个问题,而浏览器用智能体实际运行所在机器的地址作了回答。
这就是 WebRTC 泄露。它是看穿代理最古老的方法之一,至今仍对很多自动化方案有效:代理本身配置正确,但泄露发生在别处。
TL;DR: 代理会改变普通页面流量的 IP。但 WebRTC 可以打开一条绕过代理的 UDP 连接,暴露你的真实 IP。反机器人系统会比较这两个地址,不一致就是强信号。关闭 WebRTC 同样是信号。解决办法是让 WebRTC 保持可用,但禁止它走代理之外的任何路径。Clawbrowser 现在默认就这样做,你可以在 clawbrowser://verify/ 上检查。
什么是 WebRTC 泄露
WebRTC 是支撑视频通话、语音聊天和屏幕共享的浏览器技术。它让两个浏览器直接通信,而不是把所有数据都经由服务器转发。
要直接连接,浏览器需要知道自己能通过哪些地址被访问到。这一步叫作 ICE 候选收集:
- 列出机器上的网络接口。
- 向公共 STUN 服务器询问:"你看到我的地址是什么?"
- 把这些地址都收集为候选,页面可以用 JavaScript 读取。
这些都不需要权限弹窗。页面可以创建连接对象、开始收集、读取候选,再在一秒内关闭,不需要摄像头、麦克风,也没有任何可见的通话。
问题出在路由上。页面流量经过你的代理。STUN 请求通过 UDP 发送,而大多数代理配置只转发 TCP。如果浏览器被允许在代理之外发送 UDP,STUN 服务器就会看到你的真实地址并把它告诉页面。
哪些地址可能泄露
| 泄露的地址 | 来源 | 它告诉网站什么 |
|---|---|---|
| 公网 IP | 代理之外通过 UDP 收到的 STUN 响应 | 你的真实网络:智能体运行所在的服务器、办公室或家 |
| 本地 IP | 机器上的网络接口 | 你的内网结构,例如 192.168.1.24 或 10.0.0.7 |
| IPv6 地址 | 代理未覆盖的 IPv6 接口或路由 | 第二个公网地址,通常是机器独有的 |
现代 Chrome 默认会把本地地址隐藏在随机的 .local 名称后面,所以本地泄露比以前少见。真正还在造成危害的是公网 IP 和 IPv6 泄露。
为什么这对 AI 智能体很重要
反机器人系统很少因为一个奇怪的值就封禁会话。它们在两个信号互相矛盾时才封禁。WebRTC 泄露恰好制造了这种矛盾:
- 请求来自德国的住宅 IP,WebRTC 却报告弗吉尼亚的数据中心 IP。 这是运行在云服务器上的智能体最常见的情况。
- 两个"不同"的用户显示同一个 WebRTC 地址。 如果许多配置文件泄露同一个服务器 IP,无论它们的指纹差别多大,网站都能把它们全部关联起来。
- 代理 IP 在一个国家,WebRTC IP 在另一个国家。 这时时区和语言就会与其中一个对不上。
WebRTC 检查对网站来说几乎零成本,而且在智能体做任何事之前就会运行。它与我们在反机器人系统使用的 20 个信号中介绍的其他网络和指纹检查并列。
如何测试 WebRTC 泄露
测试很简单:把代理显示的 IP 与 WebRTC 报告的每个地址进行比较。
- 按智能体实际使用的方式、用同一个代理启动浏览器配置文件。
- 检查网站在普通请求中看到的公网 IP,它应该是代理 IP。
- 打开一个 WebRTC 泄露测试页面,查看它列出的每个候选。
- 如果有任何公网 IPv4 或 IPv6 地址与代理 IP 不同,就说明存在泄露。
每次更换代理、配置文件或机器后都要重新测试。在笔记本上通过的配置,到了有 IPv6 路由的云服务器上仍可能泄露。
在 Clawbrowser 中,内置的验证页面会替你完成这项检查,同时还会检查代理、时区、语言和指纹:
clawctl start --profile work --url clawbrowser://verify/ --json
clawctl verify --profile work --json
常见修复方法及其代价
阻止泄露的方法有好几种,但大多数只是用一个信号换另一个信号。
| 方法 | 作用 | 代价 |
|---|---|---|
| 完全禁用 WebRTC | 从页面中移除 WebRTC API | 真实的 Chrome 总是有 WebRTC,没有它的浏览器看起来像自动化 |
| 屏蔽 WebRTC 的浏览器扩展 | 在 JavaScript 中屏蔽或修改候选 | 扩展可以被检测到,而且很多只隐藏本地 IP |
Chrome 策略 default_public_interface_only |
只使用默认的公网接口 | 仍会在代理之外发送 UDP,公网 IP 依然可能泄露 |
Chrome 策略 disable_non_proxied_udp |
只允许 WebRTC 的 UDP 经由支持它的代理 | 堵住泄露;WebRTC 仍可用,但无法绕过代理 |
| 让所有流量走 VPN 或隧道 | 把 UDP 也送进隧道 | 每台机器都要配置网络,而且必须覆盖 IPv6 |
关键在于:"关闭"不等于"隐藏"。 移除 WebRTC 能隐藏 IP,却会告诉网站有些地方不对劲。目标是一个表现得像带 WebRTC 的普通浏览器、但唯一可能暴露的地址只是代理地址的浏览器。
如果你用 Playwright 或 Puppeteer 搭配标准 Chromium,这些都得自己配置:WebRTC 的 IP 处理策略、IPv6 覆盖,以及每次更换代理后的测试。而且在运行智能体的每一台机器上都必须配置正确。
Clawbrowser 如何处理 WebRTC
Clawbrowser 是面向 AI 智能体的托管 Chromium 运行时。每个配置文件都有自己的指纹和代理,由浏览器负责保持网络与指纹一致。
在最新更新中,我们在浏览器层面堵住了 WebRTC 泄露:
- 旁路通道已关闭。 WebRTC 再也无法发送绕过代理的 UDP。
- WebRTC 依然存在。 页面看到的是一个带 WebRTC 的普通浏览器,而不是被移除了 API 的浏览器。
- 只显示代理。 在修复后的生产环境测试中,配置文件通过 WebRTC 完全没有显示任何直连地址,只有代理。
- 每次打开验证页面都会检查。 在使用真实代理的测试中,
clawbrowser://verify/上的 WebRTC 检查 3 次全部通过。
无需添加任何 flag、策略或扩展。更新并检查你的配置文件即可:
clawctl update
clawctl install --json
clawctl verify --profile work --json
在代理后运行智能体前的检查清单
- WebRTC 不报告代理以外的任何公网地址。
- IPv6 要么已关闭,要么同样经过代理。
- DNS 请求经过代理,而不是本地解析器。
- 时区和语言 与代理所在地一致。
- 每个配置文件 都有自己的代理,避免通过共享地址被关联。
- 每次更换代理、轮换配置文件或迁移到新机器后,都重新检查。
四层防御体系一文解释了为什么网络和指纹必须在上述每一点上讲述同一个故事。
常见问题
VPN 能阻止 WebRTC 泄露吗?
只有在它承载全部流量(包括 UDP 和 IPv6)时才行。只隧道 IPv4 的 VPN 仍可能泄露 IPv6 地址。单靠浏览器的代理设置,通常覆盖不到 WebRTC 的 UDP。
直接禁用 WebRTC 可以吗?
这能阻止泄露,但会产生新的信号。普通 Chrome 总是带有 WebRTC,没有它的浏览器会很显眼。更好的做法是保留 WebRTC,并封堵绕过代理的路径。
无头 Chrome 会泄露 WebRTC 吗?
会。无头模式改变的是页面的绘制方式,而不是浏览器连接网络的方式。代理后面的无头浏览器和有界面的浏览器一样会泄露。
代理支持 UDP 吗?
大多数 HTTP 代理不支持。部分 SOCKS5 代理支持,但许多自动化方案仍然只路由 TCP。正是这个缺口,让 WebRTC 能够绕过代理。
如何确认 Clawbrowser 没有泄露?
在你的配置文件中打开 clawbrowser://verify/,或运行 clawctl verify --profile <name> --json。WebRTC 检查应当通过,唯一的公网地址应当是你代理的地址。
Continue exploring
Ask AI how Clawbrowser helps
继续阅读

